Binance เตือนช่องโหว่ iOS เสี่ยงหลุดคีย์กระเป๋าคริปโต
Binance เตือนช่องโหว่ iOS sandbox escape ใหม่บน GitHub ที่อาจเปิดให้แอปอ่านไฟล์ของแอปอื่น เสี่ยงหลุด seed phrase และ private key ยังไม่มีแพตช์
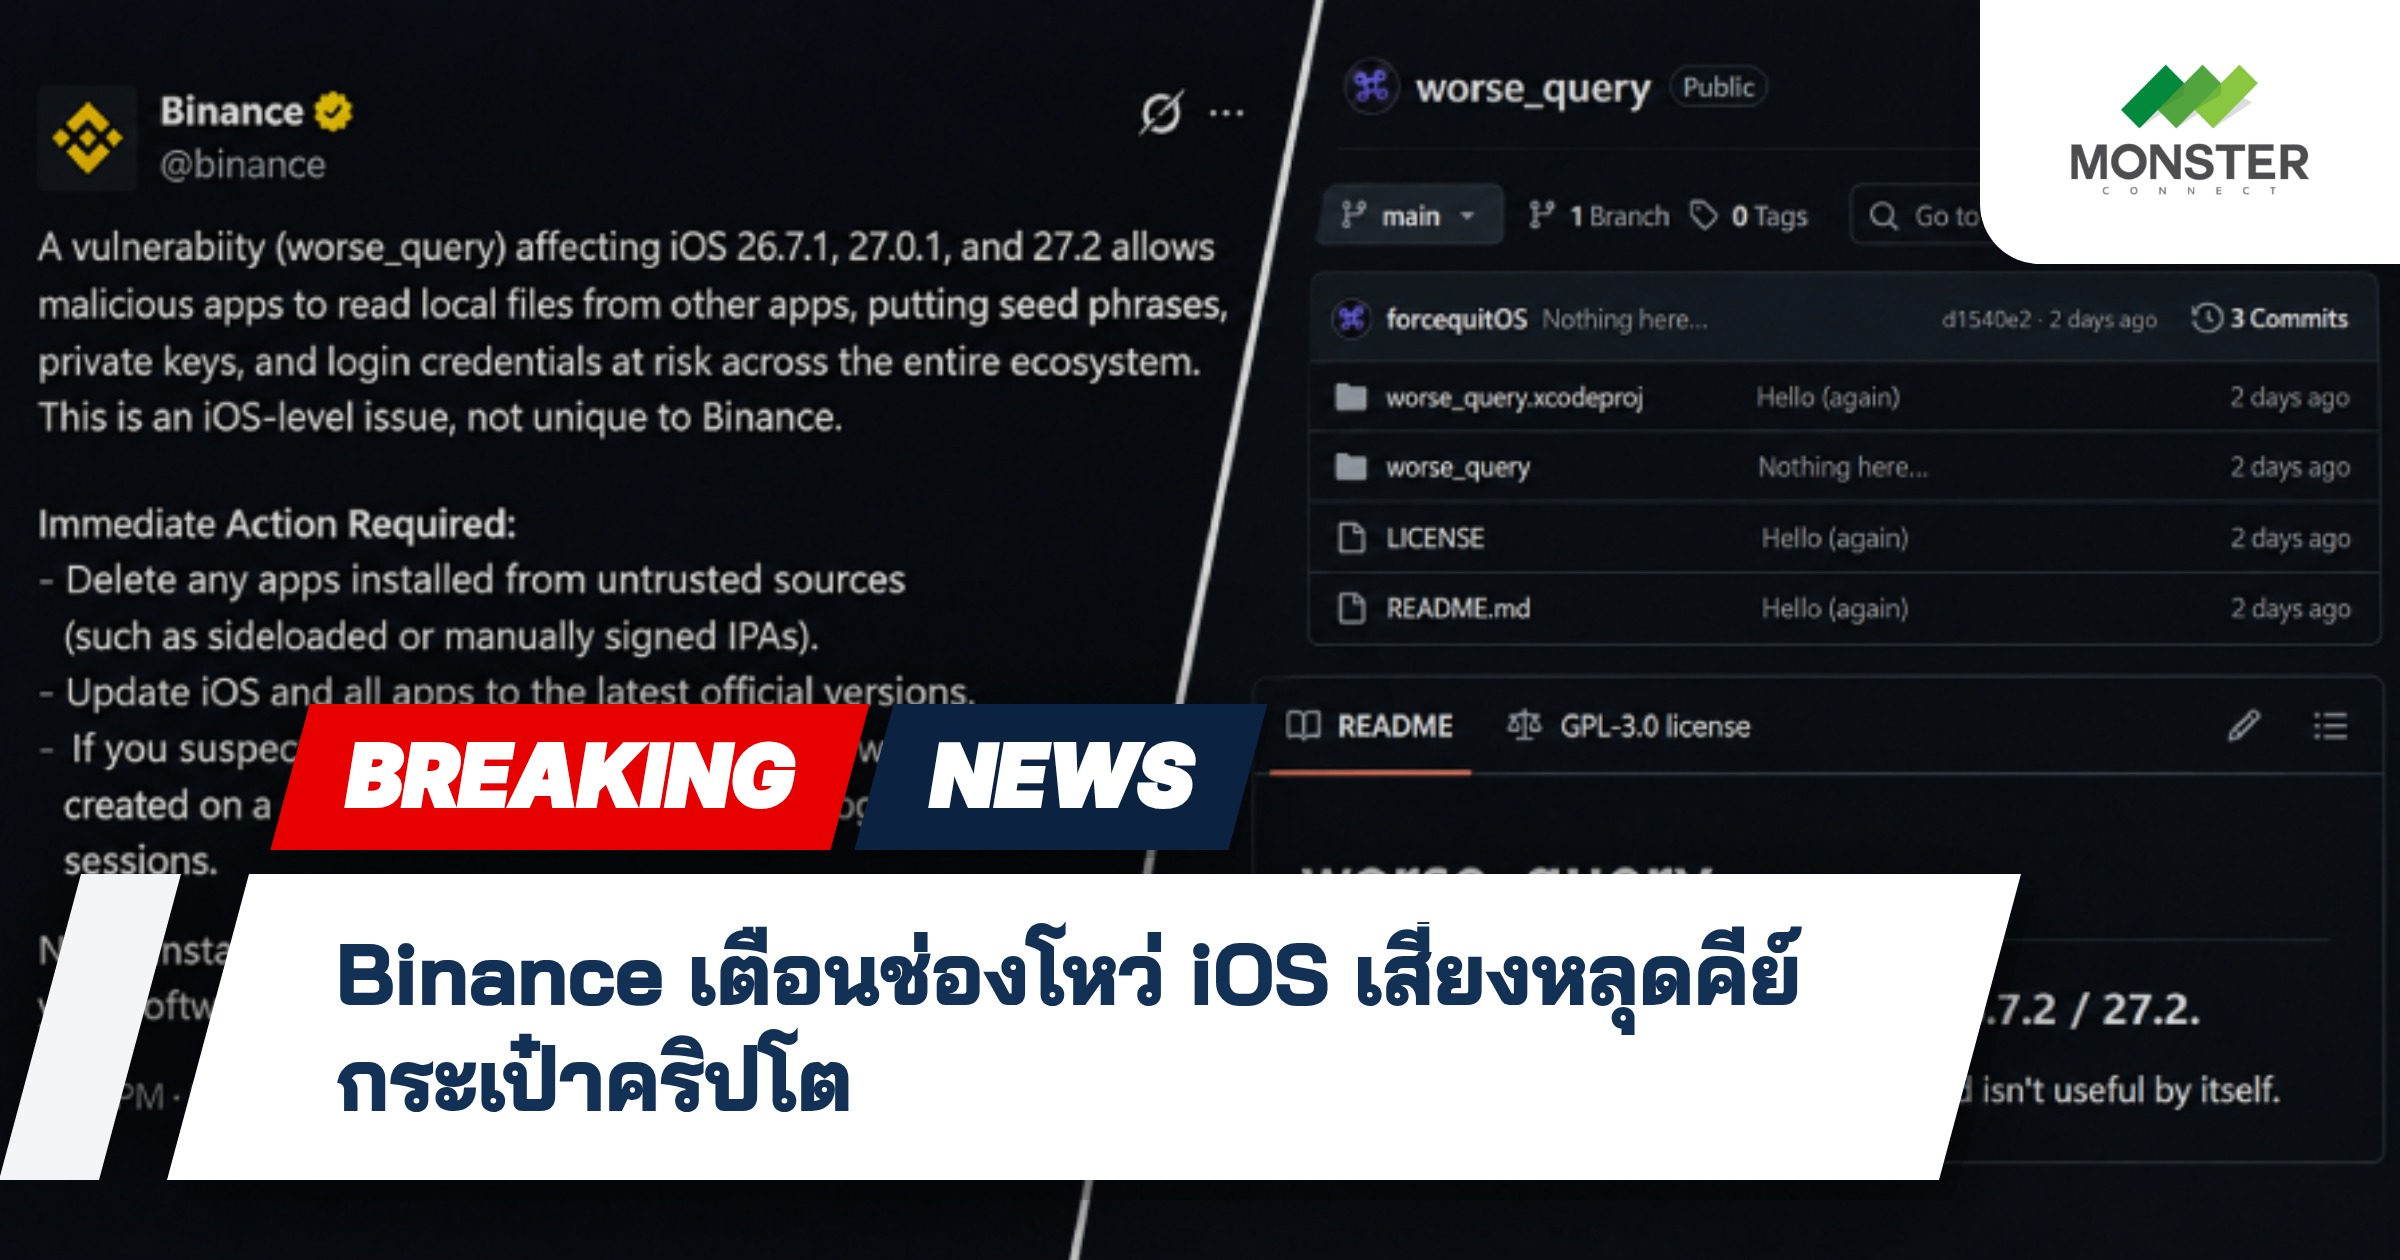
Binance เตือนผู้ใช้ iOS ถึงช่องโหว่แบบ sandbox escape ที่เผยแพร่อยู่บน GitHub ซึ่งเปิดโอกาสให้แอปหนึ่งอ่านไฟล์ของแอปอื่นบนไอโฟนที่ใช้ iOS 26 และ iOS 27 ความเสี่ยงที่ตามมาคือ seed phrase private key รวมถึงข้อมูลเข้าสู่ระบบอาจรั่วไหลได้
ช่องโหว่ดังกล่าวถูกนักวิจัยที่ใช้นามแฝงว่า forcequit เผยแพร่เมื่อวันอาทิตย์ที่ผ่านมา ขณะที่การอัปเดตของ Apple สำหรับ iOS 26 และ iOS 27 ซึ่งปล่อยเมื่อวานนี้ยังไม่ได้ระบุว่ามีการแก้ไขช่องโหว่นี้
ช่องโหว่ sandbox escape ที่เผยแพร่บน GitHub
โค้ดช่องโหว่ถูกนำขึ้น GitHub โดยนักวิจัยที่ใช้ชื่อแฝง forcequit เมื่อวันอาทิตย์ ช่องโหว่ดังกล่าวทำให้แอปบน iOS สามารถอ่านไฟล์ที่เป็นของแอปอื่นได้ สิ่งนี้ทำลายกลไก sandbox ที่แยกข้อมูลของแต่ละแอปออกจากกัน โดยเฉพาะบนไอโฟนที่ทำงานด้วย iOS 26 และ iOS 27
ช่องโหว่นี้มีชื่อเรียกว่า worse_query ซึ่งสะท้อนว่าการ query ข้อมูลข้ามขอบเขตแอปสามารถทำได้ในระดับระบบปฏิบัติการ เมื่อช่องโหว่ถูกเปิดเผยและมีโค้ดอยู่บนแพลตฟอร์มสาธารณะ แอปที่เป็นมิจฉาชีพจึงมีโอกาสนำไปใช้กับผู้ใช้จำนวนมาก
ความเสี่ยงต่อ seed phrase และ private key ของกระเป๋าคริปโต
Binance ระบุว่าช่องโหว่ดังกล่าวเปิดความเสี่ยงให้ seed phrase private key และข้อมูลเข้าสู่ระบบของผู้ใช้ถูกเปิดเผยต่อแอปที่เป็นอันตราย เมื่อแอปที่เป็นอันตรายสามารถอ่านข้อมูลของแอปกระเป๋าคริปโตได้ ผู้ใช้จึงเสี่ยงที่จะสูญเสียสินทรัพย์คริปโตทั้งหมดจากกระเป๋าที่ใช้งานอยู่
นอกจากนี้ข้อมูลเข้าสู่ระบบที่ถูกอ่านได้ยังเปิดทางให้ผู้โจมตีเข้าถึงบัญชีอีเมล บัญชีธนาคาร และบัญชีอื่นที่ใช้คุกรองไว้ด้วยรหัสผ่านเดียวกัน ความเสี่ยงจึงไม่ได้จำกัดอยู่แค่ในโลกคริปโต
การอัปเดตของ Apple ยังไม่ระบุการแก้ไข
Apple เปิดตัวการอัปเดตสำหรับ iOS 26 และ iOS 27 เมื่อวานนี้ แต่หมายเหตุการเปลี่ยนแปลงที่ประกาศ ไม่มีการระบุถึงการแก้ไขช่องโหว่ sandbox escape รายนี้ นั่นจึงยังไม่มีคำยืนยันว่าปัญหาได้รับการปิดแล้ว
ผู้ใช้ที่ติดตามข่าวความปลอดภัยจึงยังต้องระวังเป็นพิเศษ จนกว่าจะมีการยืนยันอย่างชัดเจนจาก Apple หรือจากผู้พัฒนาที่เกี่ยวข้องว่าช่องโหว่ถูกปิดแล้ว
นักวิจัยและโค้ดที่เผยแพร่ต่อสาธารณะ
นักวิจัยที่เผยแพร่ช่องโหว่เป็นที่รู้จักในชื่อ forcequit โดยประกาศช่องโหว่ worse_query ลงใน GitHub เมื่อวันอาทิตย์ที่ผ่านมา การเผยแพร่โค้ดในลักษณะนี้ทำให้นักพัฒนาแอปและผู้ดูแลระบบสามารถนำไปตรวจสอบและประเมินความเสี่ยงได้อย่างรวดเร็ว
อย่างไรก็ตาม การที่โค้ดอยู่ในพื้นที่สาธารณะก็หมายความว่าผู้ที่ตั้งใจใช้ประโยชน์จากช่องโหว่นี้สามารถเข้าถึงมันได้ง่าย การเตือนของ Binance จึงมีความสำคัญเป็นพิเศษสำหรับผู้ถือกระเป๋าคริปโตบนไอโฟน
สรุปสถานการณ์สำหรับผู้ถือกระเป๋าคริปโต
สรุปสถานการณ์ปัจจุบัน Binance แจ้งเตือนว่ามีช่องโหว่แบบ sandbox escape บน iOS ที่เปิดให้แอปอ่านข้อมูลของแอปอื่นได้ ความเสี่ยงที่ถูกเอ่ยถึงคือ seed phrase private key และข้อมูลเข้าสู่ระบบ ขณะที่การอัปเดต iOS 26 และ iOS 27 ล่าสุดยังไม่ได้ระบุการแก้ไข
ผู้ใช้ควรติดตามการประกาศอย่างเป็นทางการจาก Apple และช่องทางด้านความปลอดภัยอย่างใกล้ชิด จนกว่าจะมีการยืนยันว่าช่องโหว่ถูกแก้ไขอย่างเป็นทางการ
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th