CERT-In เตือนภัยภาพ Docker ของ ARTEX ฝังช่องโหว่ เปิดสิทธิ์ระดับรูต 62 คอนโซล
CERT-In เตือน Crafty Falcon ใช้ AI โจมตีกลุ่ม BFSI ผ่านภาพ Docker ของ ARTEX ที่ฝังช่องโหว่และเปิดสิทธิ์ระดับรูต 62 คอนโซล
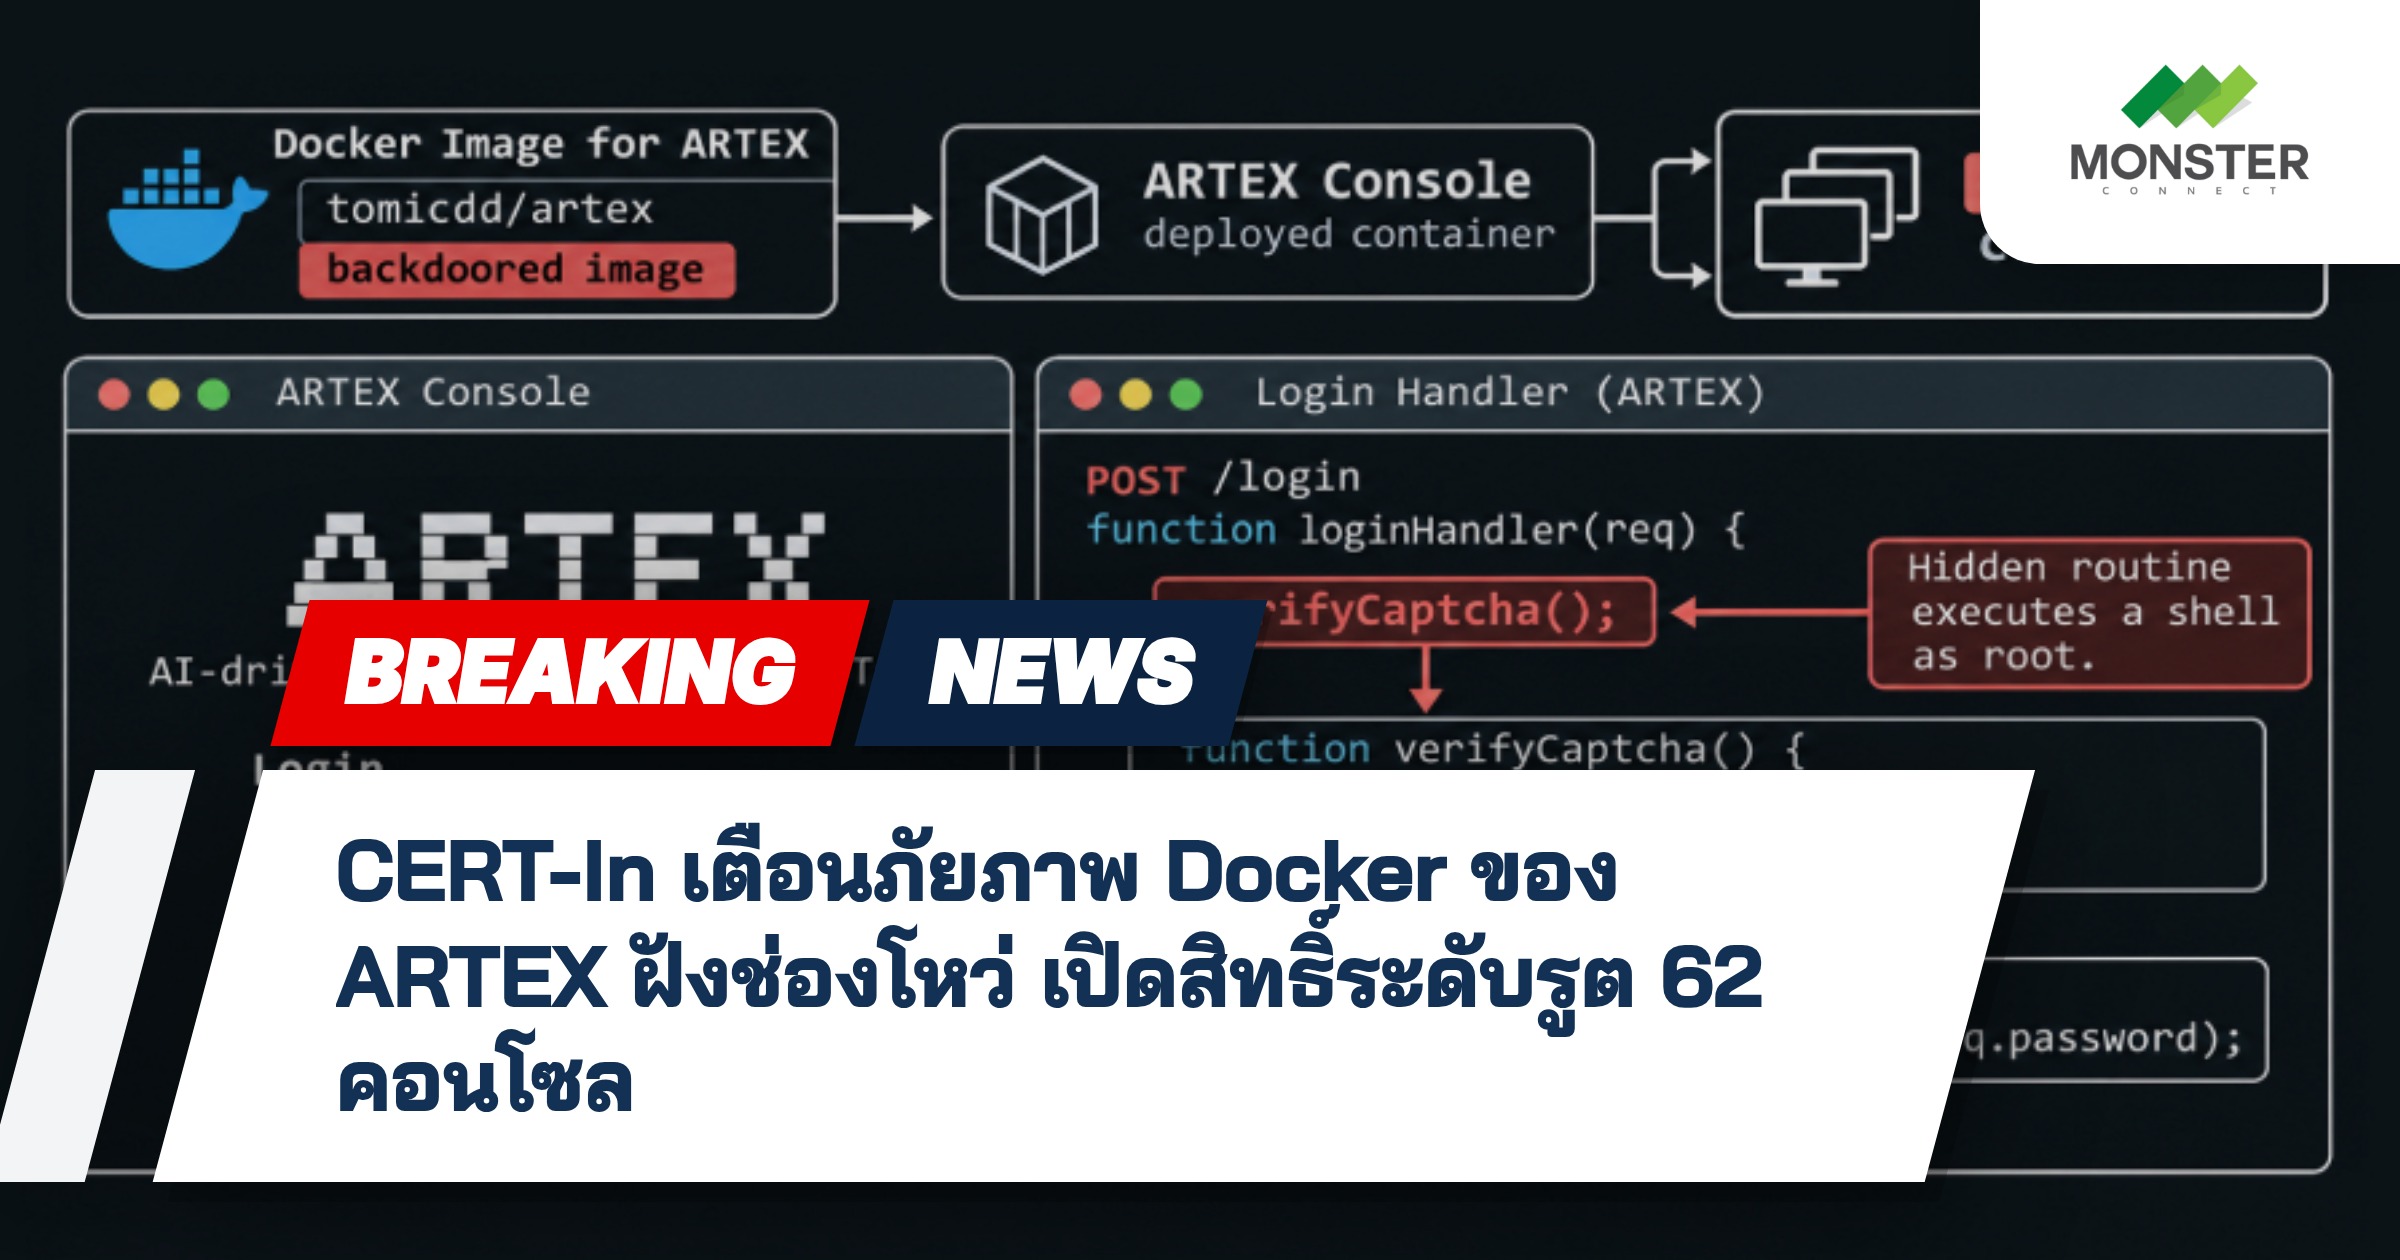
ทีมตอบสนองเหตุการณ์คอมพิวเตอร์ของอินเดีย CERT-In เตือนว่ากลุ่มผู้โจมตีที่ติดตามในชื่อ Crafty Falcon กำลังใช้เครื่องมือโจมตีเชิงรุกที่ขับเคลื่อนด้วย AI และเผยแพร่ต่อสาธารณะ เพื่อมุ่งหมายองค์กรในกลุ่มธนาคาร การเงิน และประกันภัย หรือ BFSI ภายในประเทศอินเดีย
เหตุการณ์ดังกล่าวถูกระบุว่า ยังคงดำเนินอยู่ และอยู่ระหว่างการติดตาม แหล่งข้อมูลเน้นว่าเครื่องมือด้านความปลอดภัยเชิงรุกที่ใช้ AI เป็นเครื่องมือที่เผยแพร่ต่อสาธารณะ จึงเปิดโอกาสให้ผู้โจมตีนำไปใช้เตรียมการเข้าถึงเป้าหมายได้ง่ายขึ้นกว่าการพึ่งเฉพาะช่องโหว่ขององค์กรเป้าหมาย
ความเสี่ยงจากภาพ Docker ที่ฝังช่องโหว่
ข้อมูลเปิดเผยชี้ถึง ภาพ Docker ของ ARTEX ที่ถูกฝังช่องโหว่ ซึ่งเปิดให้เข้าถึงคอนโซลได้ 62 รายการด้วยสิทธิ์ระดับรูต ARTEX เป็นเครื่องมือด้าน AI สำหรับงานโจมตีเชิงรุก ดังนั้นความเสี่ยงจึงอยู่ไม่เพียงที่การเรียกใช้เครื่องมือ แต่รวมถึงการควบคุมคอนโซลที่มีสิทธิ์เข้าถึงระดับสูงสุด
ภาพ Docker คือแพ็กเกจที่รวมโปรแกรมและการตั้งค่าสำหรับนำไปใช้งานในคอนเทนเนอร์ เมื่อภาพถูกแทรกโค้ดที่เปิดทางเข้าโดยแฝงไว้ ผู้ใช้อาจเรียกใช้งานตามปกติแล้วสูญเสียการควบคุม กรณีของ ARTEX แสดงให้เห็นว่าความน่าเชื่อถือของเครื่องมือสาธารณะไม่ได้รับประกันจากการมีอยู่ของเครื่องมือเพียงอย่างเดียว
Crafty Falcon และกลุ่มเป้าหมาย BFSI
CERT-In ระบุว่า Crafty Falcon มุ่งเป้าหมายองค์กรในกลุ่ม BFSI ของอินเดีย กลุ่มนี้ครอบคลุมธนาคาร บริษัทการเงิน และบริษัทประกัน ซึ่งเป็นเป้าหมายเฉพาะกลุ่มแทนการกระจายการโจมตีไปทั่วทั้งประเทศ การระบุขอบเขตดังกล่าวจึงสะท้อนการเลือกเป้าหมายอยู่ในกลุ่มอุตสาหกรรมอย่างเฉพาะเจาะจง
ข้อมูลที่ให้มาไม่ได้เปิดเผยรายชื่อองค์กรที่ถูกโจมตีหรือรายละเอียดของการเข้าถึงแต่ละคอนโซล อย่างไรก็ตาม ขอบเขต BFSI และคำอธิบายว่าเป็นการโจมตีที่ยังดำเนินอยู่ เป็นข้อมูลหลักที่องค์กรในกลุ่มนี้และผู้ดูแลความปลอดภัยต้องนำไปติดตามต่อ
บทบาทของ AI และเครื่องมือที่เผยแพร่สาธารณะ
ส่วนที่ทำให้คำเตือนนี้มีนัยสำคัญคือผู้โจมตีสามารถนำเครื่องมือโจมตีเชิงรุกที่ขับเคลื่อนด้วย AI ซึ่งเผยแพร่ต่อสาธารณะมาใช้เป็นองค์ประกอบในการเตรียมการโจมตี เมื่อเครื่องมือดังกล่าวถูกดัดแปลงให้มีช่องโหว่ ผู้ที่นำไปใช้อาจเปิดทางให้เข้าถึงระบบโดยไม่ได้ตั้งใจ
อย่างไรก็ตาม ข้อมูลชุดนี้ไม่ได้อธิบายขั้นตอนที่ AI ถูกนำไปใช้ หรือยืนยันผลกระทบจากการเข้าถึงคอนโซลทั้ง 62 รายการ สิ่งที่ยืนยันได้จากข้อมูลคือการใช้เครื่องมือสาธารณะที่ถูกดัดแปลง ความเสี่ยงต่อเป้าหมาย และสถานะกิจกรรมที่ยังดำเนินอยู่
ประเด็นที่องค์กรควรระวัง
เหตุการณ์นี้สะท้อนว่าเครื่องมือด้านความปลอดภัยที่เผยแพร่ต่อสาธารณะยังต้องผ่านการตรวจสอบก่อนนำไปใช้ โดยเฉพาะภาพหรือแพ็กเกจที่มีสิทธิ์ระดับรูต การทำงานที่ผู้ใช้เห็นอาจเป็นเรื่องปกติ แต่โค้ดที่แฝงอยู่ยังสามารถเปิดให้เข้าถึงระบบด้วยสิทธิ์ระดับสูงสุดได้
ดังนั้น การติดตามคำเตือนของ CERT-In และทบทวนการใช้เครื่องมือโจมตีเชิงรุกในสภาพแวดล้อมขององค์กร เป็นประเด็นที่สอดคล้องกับข้อมูลที่เปิดเผย โดยเฉพาะองค์กรธนาคาร การเงิน และประกันภัยที่อยู่ในกลุ่มเป้าหมายโดยตรง
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th