กุญแจ CA ของ eMudhra 8 ใบรั่วไหล เบราว์เซอร์ดังเร่งอัปเดตฉุกเฉิน
กุญแจส่วนตัวของใบรับรอง CA ระดับกลางของ eMudhra จำนวน 8 ใบถูกเจาะ Mozilla และ Chrome เร่งออกแพตช์ฉุกเฉินเพื่อป้องกันการปลอมแปลงใบรับรอง
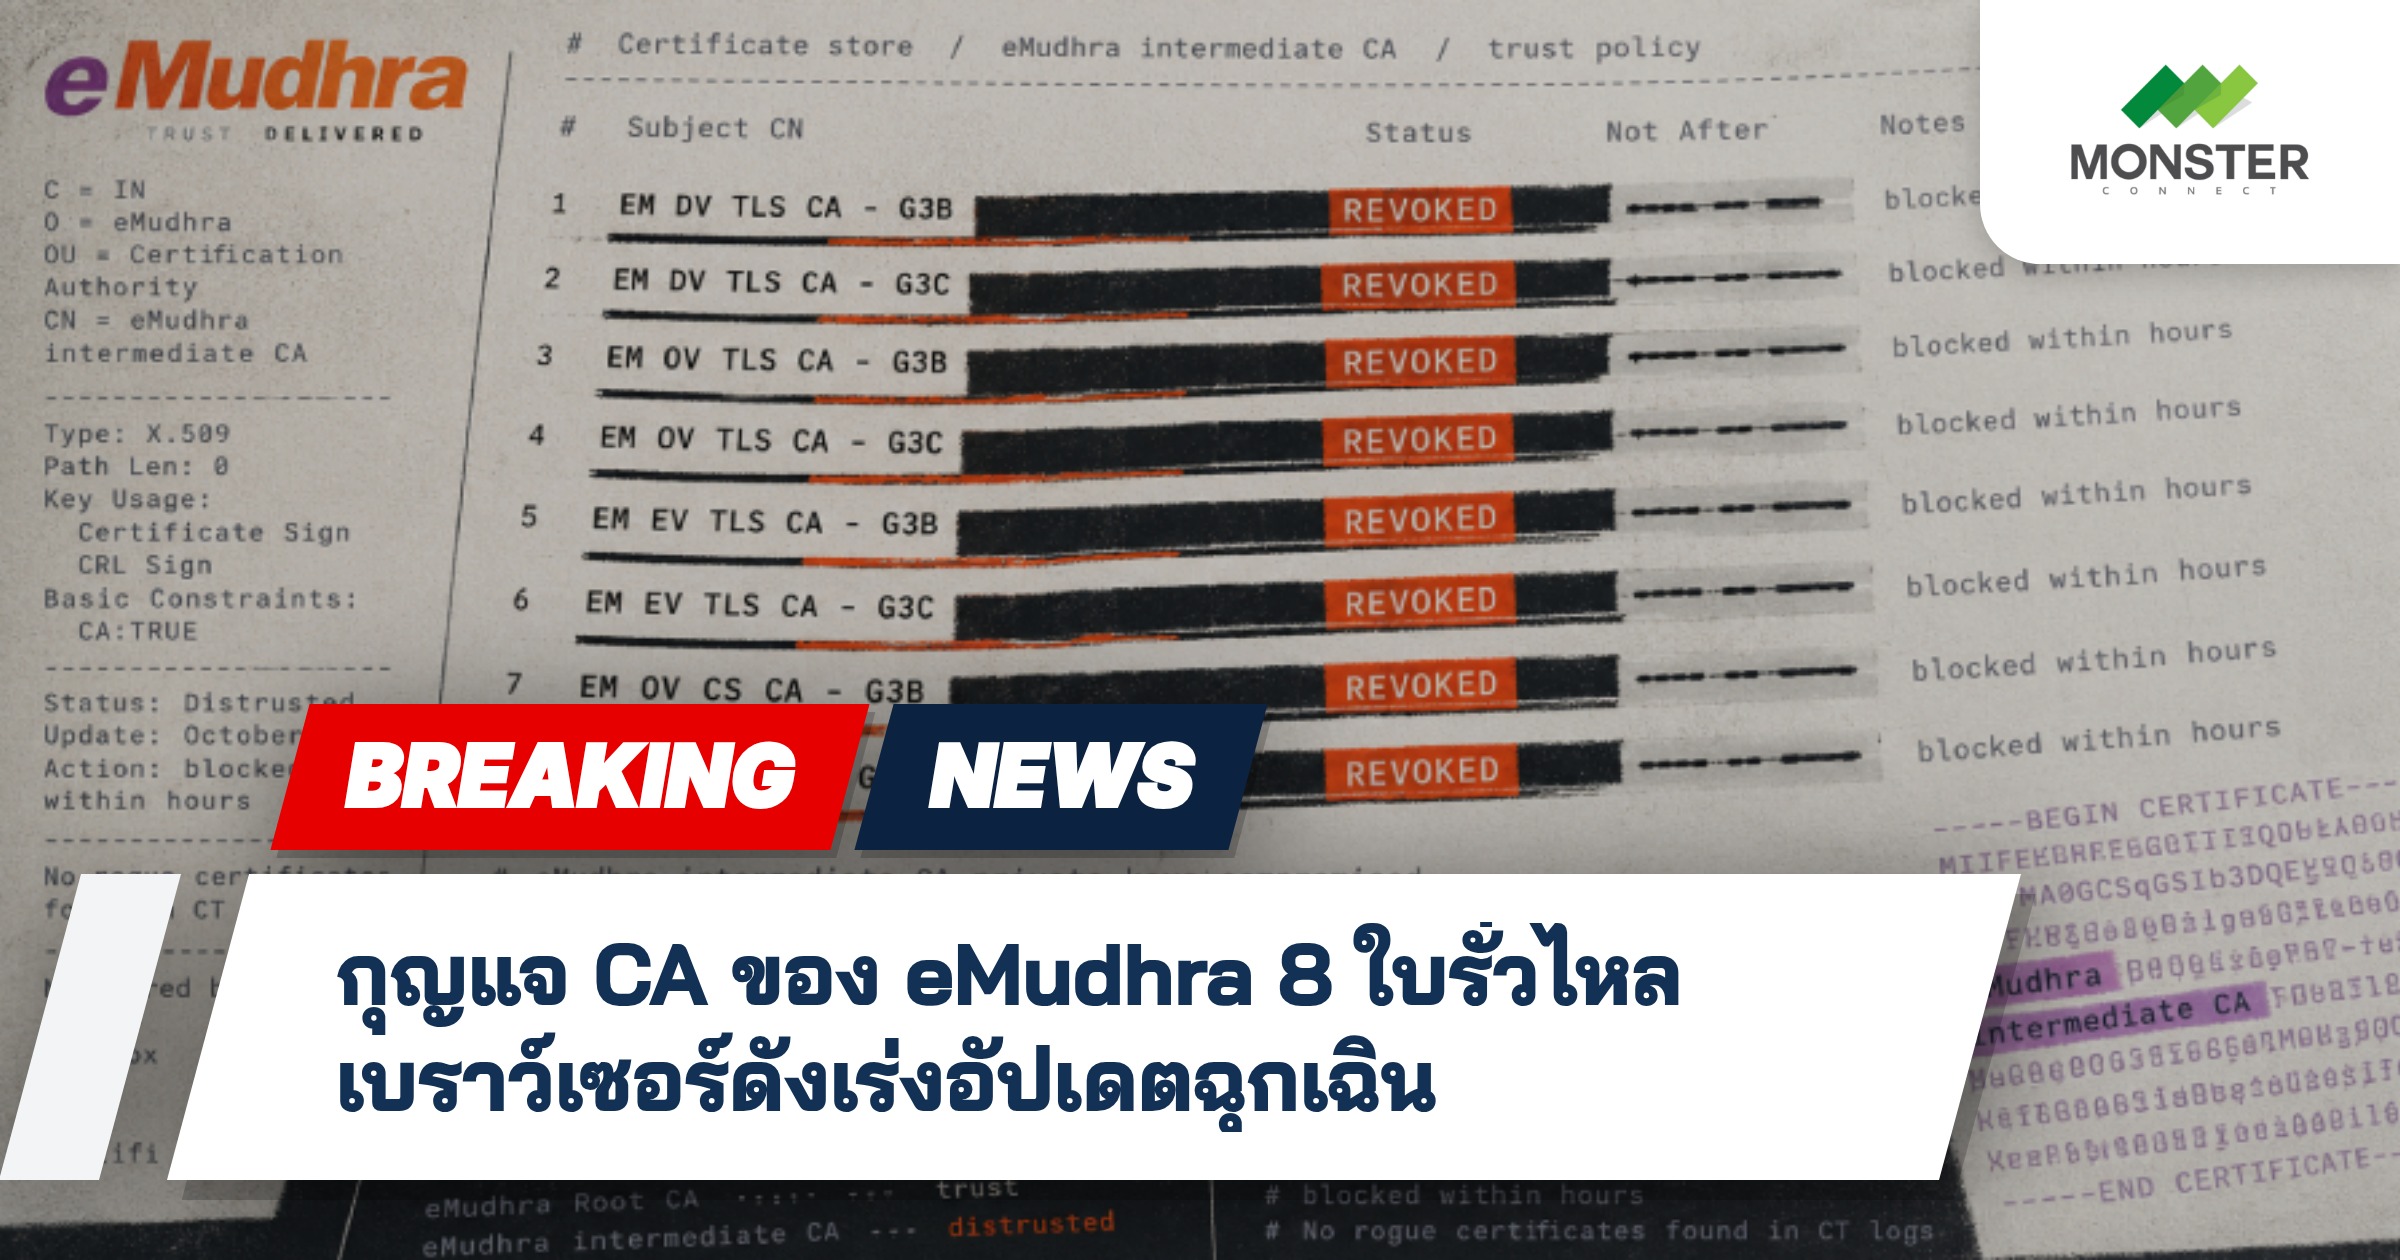
กุญแจส่วนตัวของใบรับรอง Certificate Authority (CA) ระดับกลางของ eMudhra จำนวน 8 ใบ ถูกเจาะข้อมูล ซึ่ง Mozilla และโครงการ Chrome Root Program ของ Google ยืนยันเมื่อวันที่ 20 ตุลาคม เหตุการณ์นี้ส่งผลให้เบราว์เซอร์และซอฟต์แวร์หลายตัวต้องเร่งออกแพตช์ฉุกเฉินเพื่อป้องกันความเสียหาย
CA ระดับกลางมีหน้าที่ลงนามในใบรับรองที่เว็บไซต์ใช้แสดงต่อผู้เข้าชม ดังนั้นหากผู้ไม่หวังดีได้กุญแจเหล่านี้ไป ก็สามารถออกใบรับรองปลอมสำหรับเว็บไซต์ใดก็ได้ และเบราว์เซอร์จะยอมรับใบรับรองปลอมเหล่านั้นโดยไม่มีการเตือนใดๆ ทำให้ผู้ใช้อาจถูกหลอกได้อย่างแนบเนียน
รายละเอียดของเหตุการณ์
นักวิจัยด้านความปลอดภัยรายหนึ่งเป็นผู้ค้นพบและรายงานปัญหาดังกล่าว โดยพบว่ากุญแจส่วนตัวของ CA ระดับกลางของ eMudhra จำนวน 8 ใบถูกเปิดเผยหรือถูกเข้าถึงโดยไม่ได้รับอนุญาต eMudhra เป็นผู้ให้บริการออกใบรับรองดิจิทัลรายใหญ่ของอินเดีย มีลูกค้าทั้งภาครัฐและเอกชนจำนวนมากที่ใช้บริการ
เมื่อกุญแจ CA หลุดออกไป ผู้โจมตีสามารถสร้างใบรับรอง SSL/TLS ปลอมที่ดูเหมือนถูกต้องตามกฎหมาย แล้วนำไปใช้ในการปลอมแปลงเว็บไซต์ ดักจับข้อมูล หรือทำการโจมตีแบบคนกลางได้อย่างแนบเนียน โดยผู้ใช้ทั่วไปไม่สามารถสังเกตเห็นความผิดปกติได้
ผลกระทบที่เกิดขึ้น
ความรุนแรงของเหตุการณ์นี้อยู่ที่ขอบเขตการใช้งานที่กว้างขวาง เนื่องจาก CA ระดับกลางสามารถลงนามใบรับรองให้กับโดเมนใดก็ได้บนอินเทอร์เน็ต ผู้ถือกุญแจจึงมีอำนาจเทียบเท่ากับสามารถสร้างความน่าเชื่อถือปลอมให้กับเว็บไซต์ทุกแห่ง ไม่ว่าจะเป็นธนาคาร ร้านค้าออนไลน์ หรือหน่วยงานราชการ
ผลกระทบอาจรวมถึงการที่ผู้ใช้ถูกหลอกให้เข้าสู่ระบบบนเว็บไซต์ปลอม ข้อมูลส่วนตัวและข้อมูลทางการเงินรั่วไหล รวมถึงการโจมตีระบบภายในองค์กรที่อาศัยใบรับรองดิจิทัลในการยืนยันตัวตน นอกจากนี้ยังอาจส่งผลกระทบต่อความน่าเชื่อถือของ eMudhra ในระยะยาว
การตอบสนองจาก Mozilla และ Google
Mozilla และ Google ได้ออกแถลงการณ์ร่วมกันเพื่อยืนยันเหตุการณ์ และเร่งดำเนินการแก้ไข โดยทั้งสองบริษัทกำลังทำงานร่วมกับ eMudhra เพื่อเพิกถอนใบรับรองที่ได้รับผลกระทบ และอัปเดตรายการใบรับรองที่เบราว์เซอร์จะไม่ยอมรับอีกต่อไป
เบราว์เซอร์หลักอย่าง Firefox และ Chrome จะออกอัปเดตฉุกเฉินเพื่อบล็อกใบรับรองที่เกี่ยวข้อง ขณะเดียวกันผู้พัฒนาซอฟต์แวร์และระบบปฏิบัติการอื่นๆ ก็จำเป็นต้องอัปเดตเช่นกัน เพื่อป้องกันไม่ให้ใบรับรองปลอมถูกนำไปใช้ นอกจากนี้ยังมีการประสานงานกับ CA/Browser Forum เพื่อทบทวนมาตรการรักษาความปลอดภัย
สิ่งที่ผู้ใช้และองค์กรต้องดำเนินการ
ผู้ใช้ทั่วไปควรอัปเดตเบราว์เซอร์และซอฟต์แวร์ทั้งหมดให้เป็นเวอร์ชันล่าสุดโดยเร็วที่สุด เพื่อให้แน่ใจว่าระบบได้รับการป้องกันจากรายการใบรับรองที่ถูกเพิกถอนแล้ว ควรเปิดใช้งานการอัปเดตอัตโนมัติ และตรวจสอบใบรับรองของเว็บไซต์ที่เข้าใช้งาน
สำหรับองค์กรที่ใช้ใบรับรองจาก eMudhra ควรตรวจสอบการใช้งานใบรับรองทั้งหมด และเตรียมแผนสำรองหากต้องออกใบรับรองใหม่ ผู้ดูแลระบบควรติดตามประกาศจาก Mozilla, Google และ eMudhra อย่างใกล้ชิด รวมถึงตรวจสอบ log การเชื่อมต่อเพื่อหาความผิดปกติที่อาจเกิดจากการใช้ใบรับรองปลอมในช่วงที่ผ่านมา
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th