เว็บยูเครนถูกแฮก ฉากหน้า Cloudflare ล่อเหยื่อติดตั้งมัลแวร์ขโมยข้อมูล
แคมเปญ ClickFix บุกเว็บไซต์ธุรกิจยูเครน ใช้หน้า Cloudflare ปลอมหลอกเหยื่อดาวน์โหลดมัลแวร์ Psychedelic ตัวใหม่ที่ไม่เคยถูกค้นพบมาก่อน
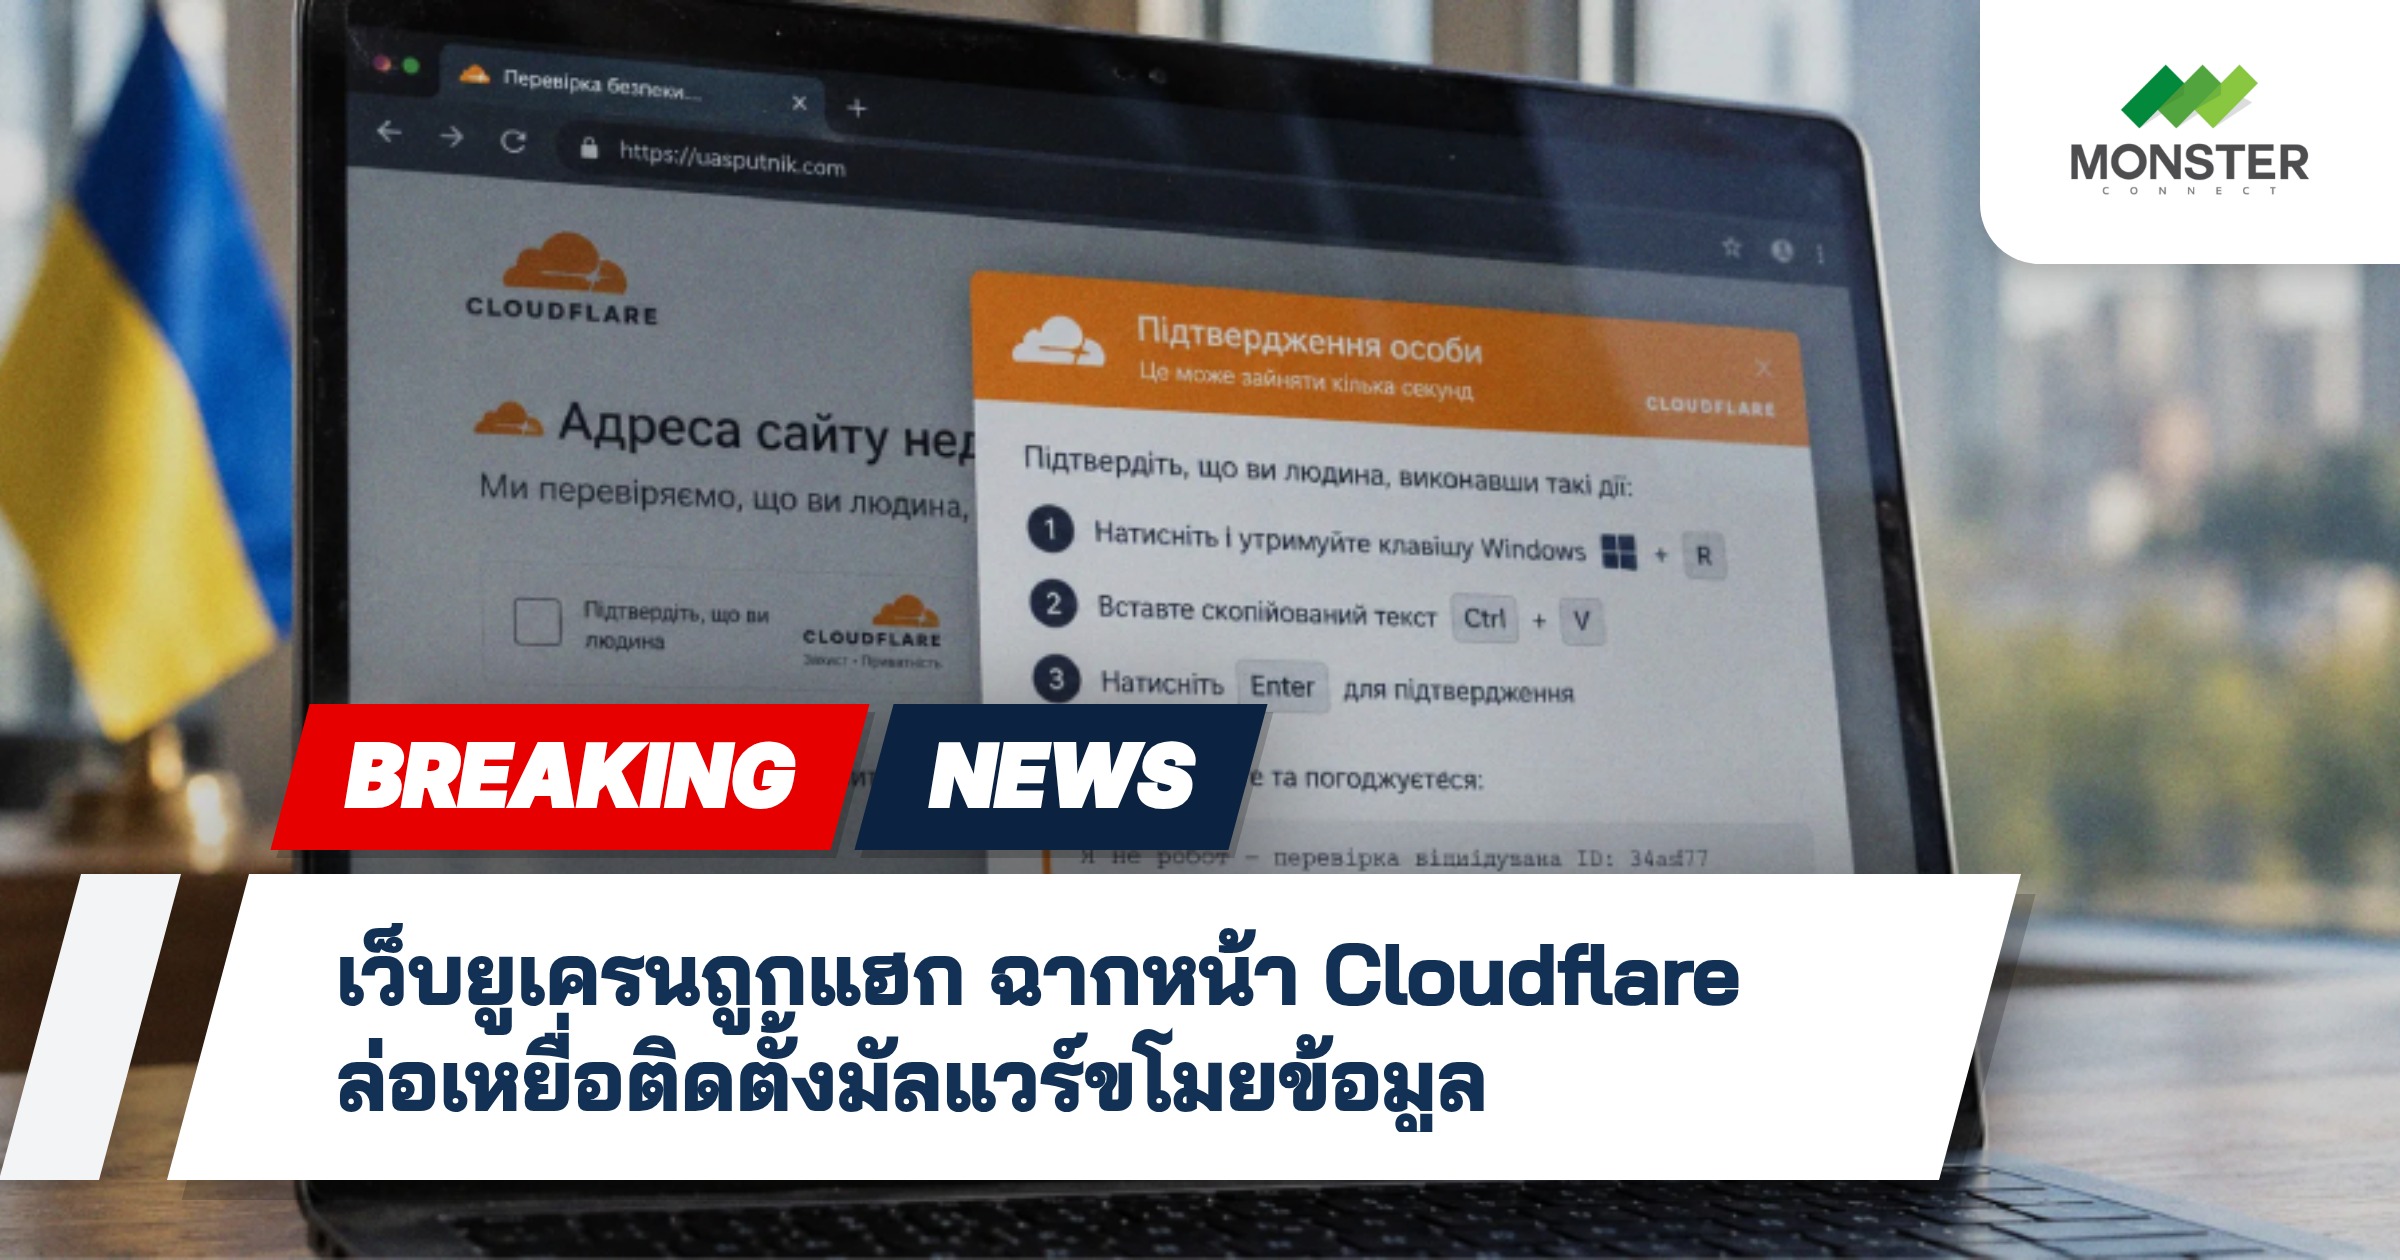
แคมเปญ ClickFix ที่กำลังเคลื่อนไหวอยู่ในขณะนี้ มุ่งเป้าโจมตีเว็บไซต์ธุรกิจที่ถูกต้องตามกฎหมายของยูเครน โดยอาชญากรไซเบอร์ได้ฝังหน้าตรวจสอบ Cloudflare ปลอมเข้าไปในเว็บไซต์เหล่านั้น เพื่อหลอกให้ผู้เข้าชมดาวน์โหลดมัลแวร์ขโมยข้อมูลตัวใหม่ที่มีชื่อว่า Psychedelic ซึ่งไม่เคยถูกค้นพบมาก่อนหน้านี้
เทคนิคดังกล่าวอาศัยความน่าเชื่อถือของแบรนด์ Cloudflare ที่ผู้ใช้งานอินเทอร์เน็ตคุ้นเคย เมื่อเหยื่อเข้าชมเว็บไซต์ที่ถูกแฮก จะพบกับหน้าจำลองการยืนยันตัวตนที่ดูเหมือนของจริงทุกประการ ทำให้หลายคนหลงเชื่อและทำตามคำแนะนำบนหน้าจอโดยไม่ทันระวังตัว
แคมเปญ ClickFix ภัยคุกคามรูปแบบใหม่
แคมเปญ ClickFix เป็นกลยุทธ์การโจมตีทางไซเบอร์ที่อาศัยการสร้างสถานการณ์ให้เหยื่อเป็นผู้ดำเนินการติดตั้งมัลแวร์ด้วยตัวเอง โดยอาศัยความน่าเชื่อถือของหน้าตรวจสอบยืนยันตัวตนที่ดูเหมือนถูกต้อง เหยื่อจึงทำตามขั้นตอนโดยไม่ทันระวังตัว
กลยุทธ์นี้แตกต่างจากการโจมตีแบบดั้งเดิมที่อาศัยการดาวน์โหลดไฟล์แนบหรือคลิกลิงก์โดยตรง เนื่องจากเหยื่อจะต้องพิมพ์หรือวางคำสั่งลงในระบบปฏิบัติการด้วยตัวเอง ทำให้ยากต่อการตรวจจับด้วยระบบรักษาความปลอดภัยแบบเดิม
กลไกการโจมตีผ่านหน้า Cloudflare ปลอม
เมื่อผู้เข้าชมมีปฏิสัมพันธ์กับหน้าเว็บที่ถูกฝังโค้ดอันตราย ระบบจะทำการคัดลอกคำสั่ง Windows Installer ไปยังคลิปบอร์ดของเครื่องโดยอัตโนมัติ จากนั้นจะแสดงคำแนะนำให้ผู้ใช้นำคำสั่งดังกล่าวไปวางในช่อง Run หรือหน้าต่างคำสั่งของระบบปฏิบัติการ Windows
วิธีการนี้ถูกออกแบบมาให้ดูเหมือนขั้นตอนการยืนยันตัวตนปกติทั่วไป เหยื่อจึงไม่ทันสังเกตว่ากำลังถูกหลอกให้รันคำสั่งอันตรายด้วยตัวเอง เมื่อคำสั่งถูกเรียกใช้งาน มัลแวร์ Psychedelic จะถูกติดตั้งลงในเครื่องของเหยื่อทันที
มัลแวร์ Psychedelic ภัยคุกคามที่เพิ่งถูกค้นพบ
Psychedelic จัดอยู่ในกลุ่มมัลแวร์ประเภท information stealer หรือมัลแวร์ขโมยข้อมูล ซึ่งมีจุดประสงค์หลักในการรวบรวมข้อมูลสำคัญจากเครื่องของเหยื่อ ไม่ว่าจะเป็นรหัสผ่าน คุกกี้ ข้อมูลการกรอกแบบฟอร์มอัตโนมัติ รวมถึงข้อมูลกระเป๋าเงินดิจิทัล
ความน่ากังวลของมัลแวร์ตัวนี้อยู่ที่การเป็นภัยคุกคามใหม่ที่ยังไม่ถูกบันทึกไว้ในฐานข้อมูลความปลอดภัย ทำให้โปรแกรมป้องกันมัลแวร์ทั่วไปอาจตรวจจับได้ยากในช่วงแรกของการแพร่ระบาด
ผลกระทบและแนวทางป้องกัน
การโจมตีในลักษณะนี้ถือว่าอันตรายอย่างยิ่ง เนื่องจากเหยื่อเป็นผู้ดำเนินการติดตั้งมัลแวร์ด้วยตัวเอง ทำให้ระบบรักษาความปลอดภัยแบบเดิมอาจไม่สามารถบล็อกได้ทันท่วงที องค์กรและผู้ใช้งานทั่วไปควรหมั่นสังเกตความผิดปกติของเว็บไซต์ที่เข้าชม
หากพบหน้าจอที่ขอให้คัดลอกคำสั่งไปวางในระบบปฏิบัติการ ควรหยุดและตรวจสอบที่มาของเว็บไซต์ทันที ไม่ควรทำตามขั้นตอนใดๆ ที่เกินกว่าการยืนยันตัวตนปกติ รวมถึงควรอัปเดตโปรแกรมป้องกันมัลแวร์และระบบปฏิบัติการให้ทันสมัยอยู่เสมอ
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th