แฮ็กเกอร์ปล่อยเวอร์ชันอันตรายของ Swarm เพื่อขโมยกุญแจและรหัสผ่าน
แฮ็กเกอร์ใช้ระบบปล่อยเวอร์ชันของ Ethersphere เผยแพร่ bee-js 13.3.0 และ Swarm Desktop 0.56.2 ที่ขโมยคีย์กระเป๋าเงิน รหัสผ่าน และติดตั้งแบ็กดอร์
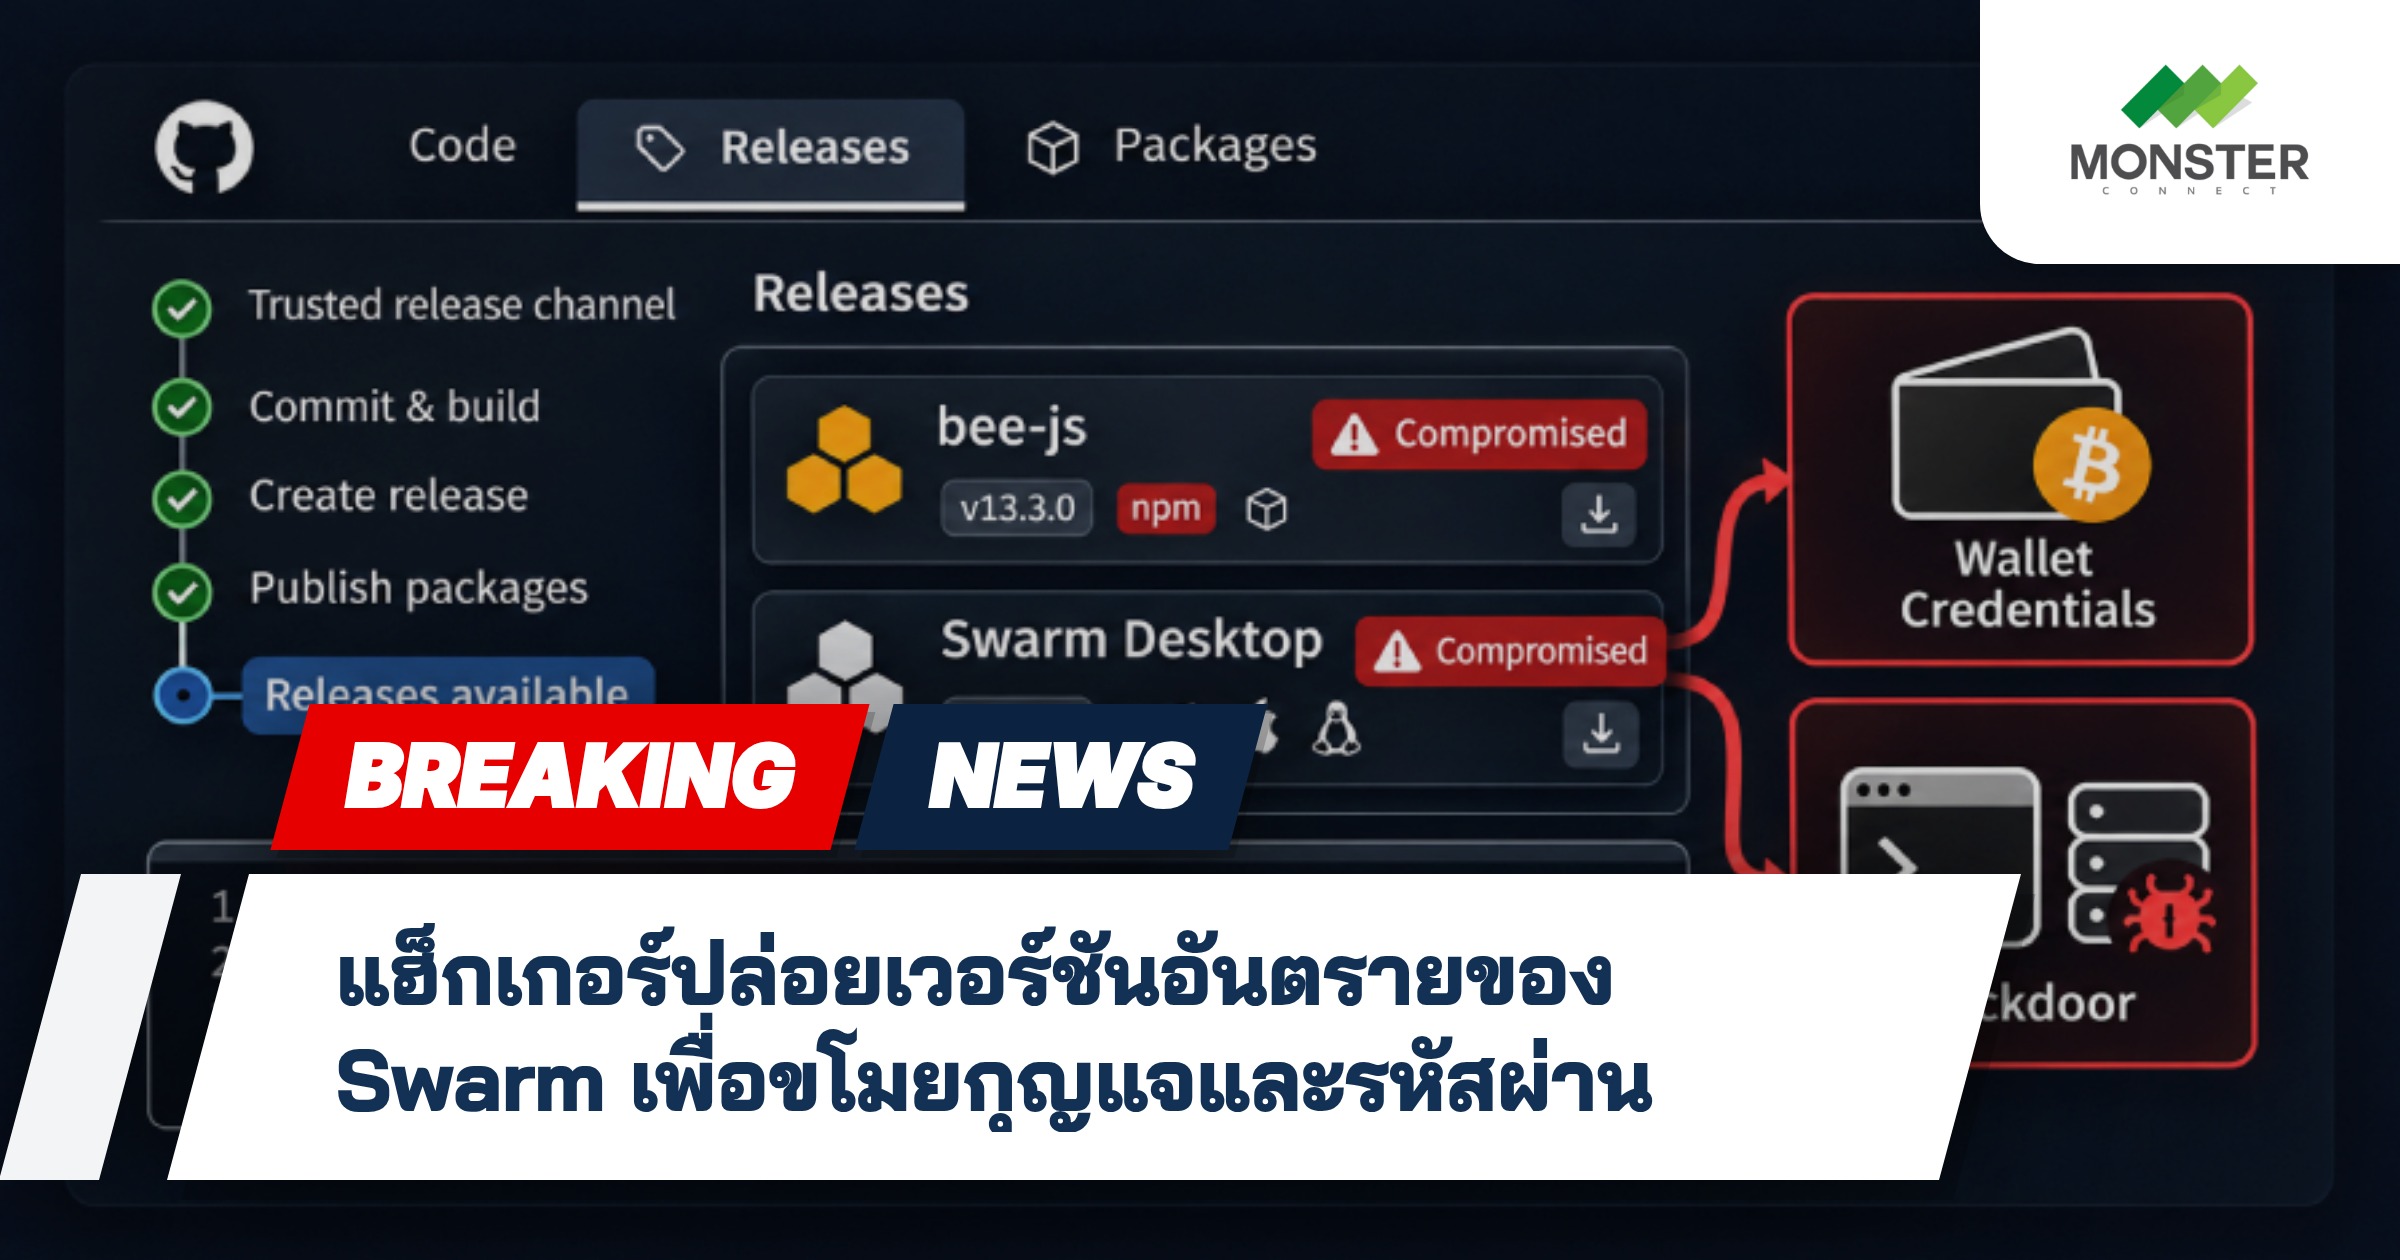
ผู้ใช้เครื่องมือของเครือข่าย Swarm ควรตรวจสอบเวอร์ชันก่อนดาวน์โหลด เพราะ bee-js 13.3.0 และ Swarm Desktop 0.56.2 เป็นรุ่นที่ผู้โจมตีใช้ระบบปล่อยของโครงการ Ethersphere เผยแพร่ ทั้งสองรุ่นมีโค้ดที่ทำงานเพื่อขโมยข้อมูลสำคัญและติดตั้งแบ็กดอร์
เหตุการณ์นี้แสดงให้เห็นว่าการเผยแพร่ผ่านช่องทางทางการของโครงการไม่ได้เป็นหลักประกันว่าซอฟต์แวร์ทุกชุดปลอดภัย ผู้ใช้จึงควรตรวจสอบเวอร์ชันและรายละเอียดการเปลี่ยนแปลงก่อนนำไปใช้งาน
การแทรกแซงผ่านระบบปล่อยเวอร์ชัน
จุดสำคัญของการโจมตีคือผู้โจมตีใช้ระบบอัตโนมัติในการปล่อยเวอร์ชันของ Ethersphere เอง เพื่อเผยแพร่รุ่นอันตรายของเครื่องมือสองตัวสำหรับเครือข่าย Swarm การเผยแพร่ดังกล่าวจึงอาศัยกระบวนการอัตโนมัติของโครงการเป็นช่องทางในการส่งมอบซอฟต์แวร์
เมื่อมีการดาวน์โหลดและเรียกใช้รุ่นที่ถูกแทรกแซง โค้ดที่แนบมาจะดาวน์โหลดและทำงานตามที่ผู้โจมตีสร้างไว้ เป้าหมายของโค้ดคือขโมยคีย์กระเป๋าเงินกับรหัสผ่านที่เกี่ยวข้อง รวมถึงติดตั้งแบ็กดอร์ในระบบ
เวอร์ชันที่ได้รับผลกระทบ
เวอร์ชันที่ได้รับผลกระทบมีสองรุ่น ได้แก่ bee-js 13.3.0 และ Swarm Desktop 0.56.2 ซึ่งเป็นเครื่องมือสำหรับเครือข่ายพื้นที่เก็บข้อมูลแบบกระจายศูนย์ Swarm
ทั้งสองรุ่นถูกเผยแพร่ผ่านระบบอัตโนมัติของ Ethersphere และมีพฤติกรรมที่ตรงกัน เมื่อดาวน์โหลดและเรียกใช้ โค้ดที่แนบมาจะดาวน์โหลดและทำงานเพื่อขโมยคีย์กระเป๋าเงินกับรหัสผ่าน พร้อมติดตั้งแบ็กดอร์
กุญแจกระเป๋าเงินและรหัสผ่านที่ถูกขโมย
Swarm Desktop เก็บคีย์กระเป๋าเงินไว้สำหรับโหนดของผู้ใช้ และเก็บรหัสผ่านที่ใช้ปลดล็อกข้อมูลนั้นไว้ด้วย โค้ดอันตรายถูกสร้างขึ้นเพื่อขโมยทั้งกุญแจและรหัสผ่าน จึงเป้าหมายข้อมูลที่ผู้ใช้ไม่ควรเปิดเผย
ความเสี่ยงจึงอยู่ไม่เพียงการดาวน์โหลดซอฟต์แวร์ที่ไม่ปลอดภัย แต่รวมถึงการสูญเสียข้อมูลรับรองที่ใช้เข้าถึงกระเป๋าเงินและโหนด ผู้ที่ใช้เวอร์ชันที่ระบุจึงควรตรวจสอบว่ามีการดาวน์โหลดหรือเรียกใช้โค้ดดังกล่าวหรือไม่
แบ็กดอร์ที่ติดตั้งมาพร้อมกัน
นอกจากการขโมยข้อมูล โค้ดในรุ่นที่ถูกแทรกแซงยังถูกสร้างให้ติดตั้งแบ็กดอร์ แบ็กดอร์เป็นช่องทางเข้าถึงที่ถูกฝังไว้ ทำให้การตรวจสอบเพียงอย่างเดียวไม่อาจครอบคลุมความเสี่ยงทั้งหมด
รายละเอียดที่เปิดเผยยังไม่ได้ระบุขอบเขตหรือวิธีการทำงานของแบ็กดอร์ อย่างไรก็ตาม การที่โค้ดสามารถติดตั้งช่องทางดังกล่าวได้ เป็นส่วนหนึ่งของความเสี่ยงที่ต้องระวัง และไม่ควรตีความว่าการขโมยคีย์กับรหัสผ่านเป็นความเสี่ยงเดียวของเหตุการณ์นี้
เหตุใดการตรวจสอบเวอร์ชันจึงสำคัญ
เหตุการณ์นี้เน้นความสำคัญของการตรวจสอบทั้งชื่อเวอร์ชันและแหล่งที่มาของซอฟต์แวร์ แม้รุ่นที่เผยแพร่จะผ่านกระบวนการอัตโนมัติของโครงการก็ตาม การใช้ช่องทางทางการเพียงอย่างเดียวไม่ได้ยืนยันว่าทุกเวอร์ชันปลอดภัย
ผู้ใช้ควรหยุดใช้เวอร์ชันที่ระบุและตรวจสอบกับผู้พัฒนาว่ารุ่นใดที่ปลอดภัย รวมถึงทบทวนสิทธิ์การเข้าถึงและข้อมูลรับรองที่อาจเกี่ยวข้อง การระวังเวอร์ชันเป็นส่วนสำคัญ เพราะการเผยแพร่ผ่านระบบปล่อยของโครงการได้ทำให้ซอฟต์แวร์อันตรายไปถึงผู้ใช้ได้
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th