OpenCode เปิดช่องโหว่ให้เซิร์ฟเวอร์ MCP รันโค้ดอันตรายบนเครื่องนักพัฒนา
ช่องโหว่ใน OpenCode AI coding agent อนุญาตให้เซิร์ฟเวอร์ MCP ที่ถูกแฮ็กรันโค้ดบนเครื่อง Windows และ WSL ขณะลงชื่อเข้าใช้ แก้ไขแล้วในเวอร์ชัน 1.18.33
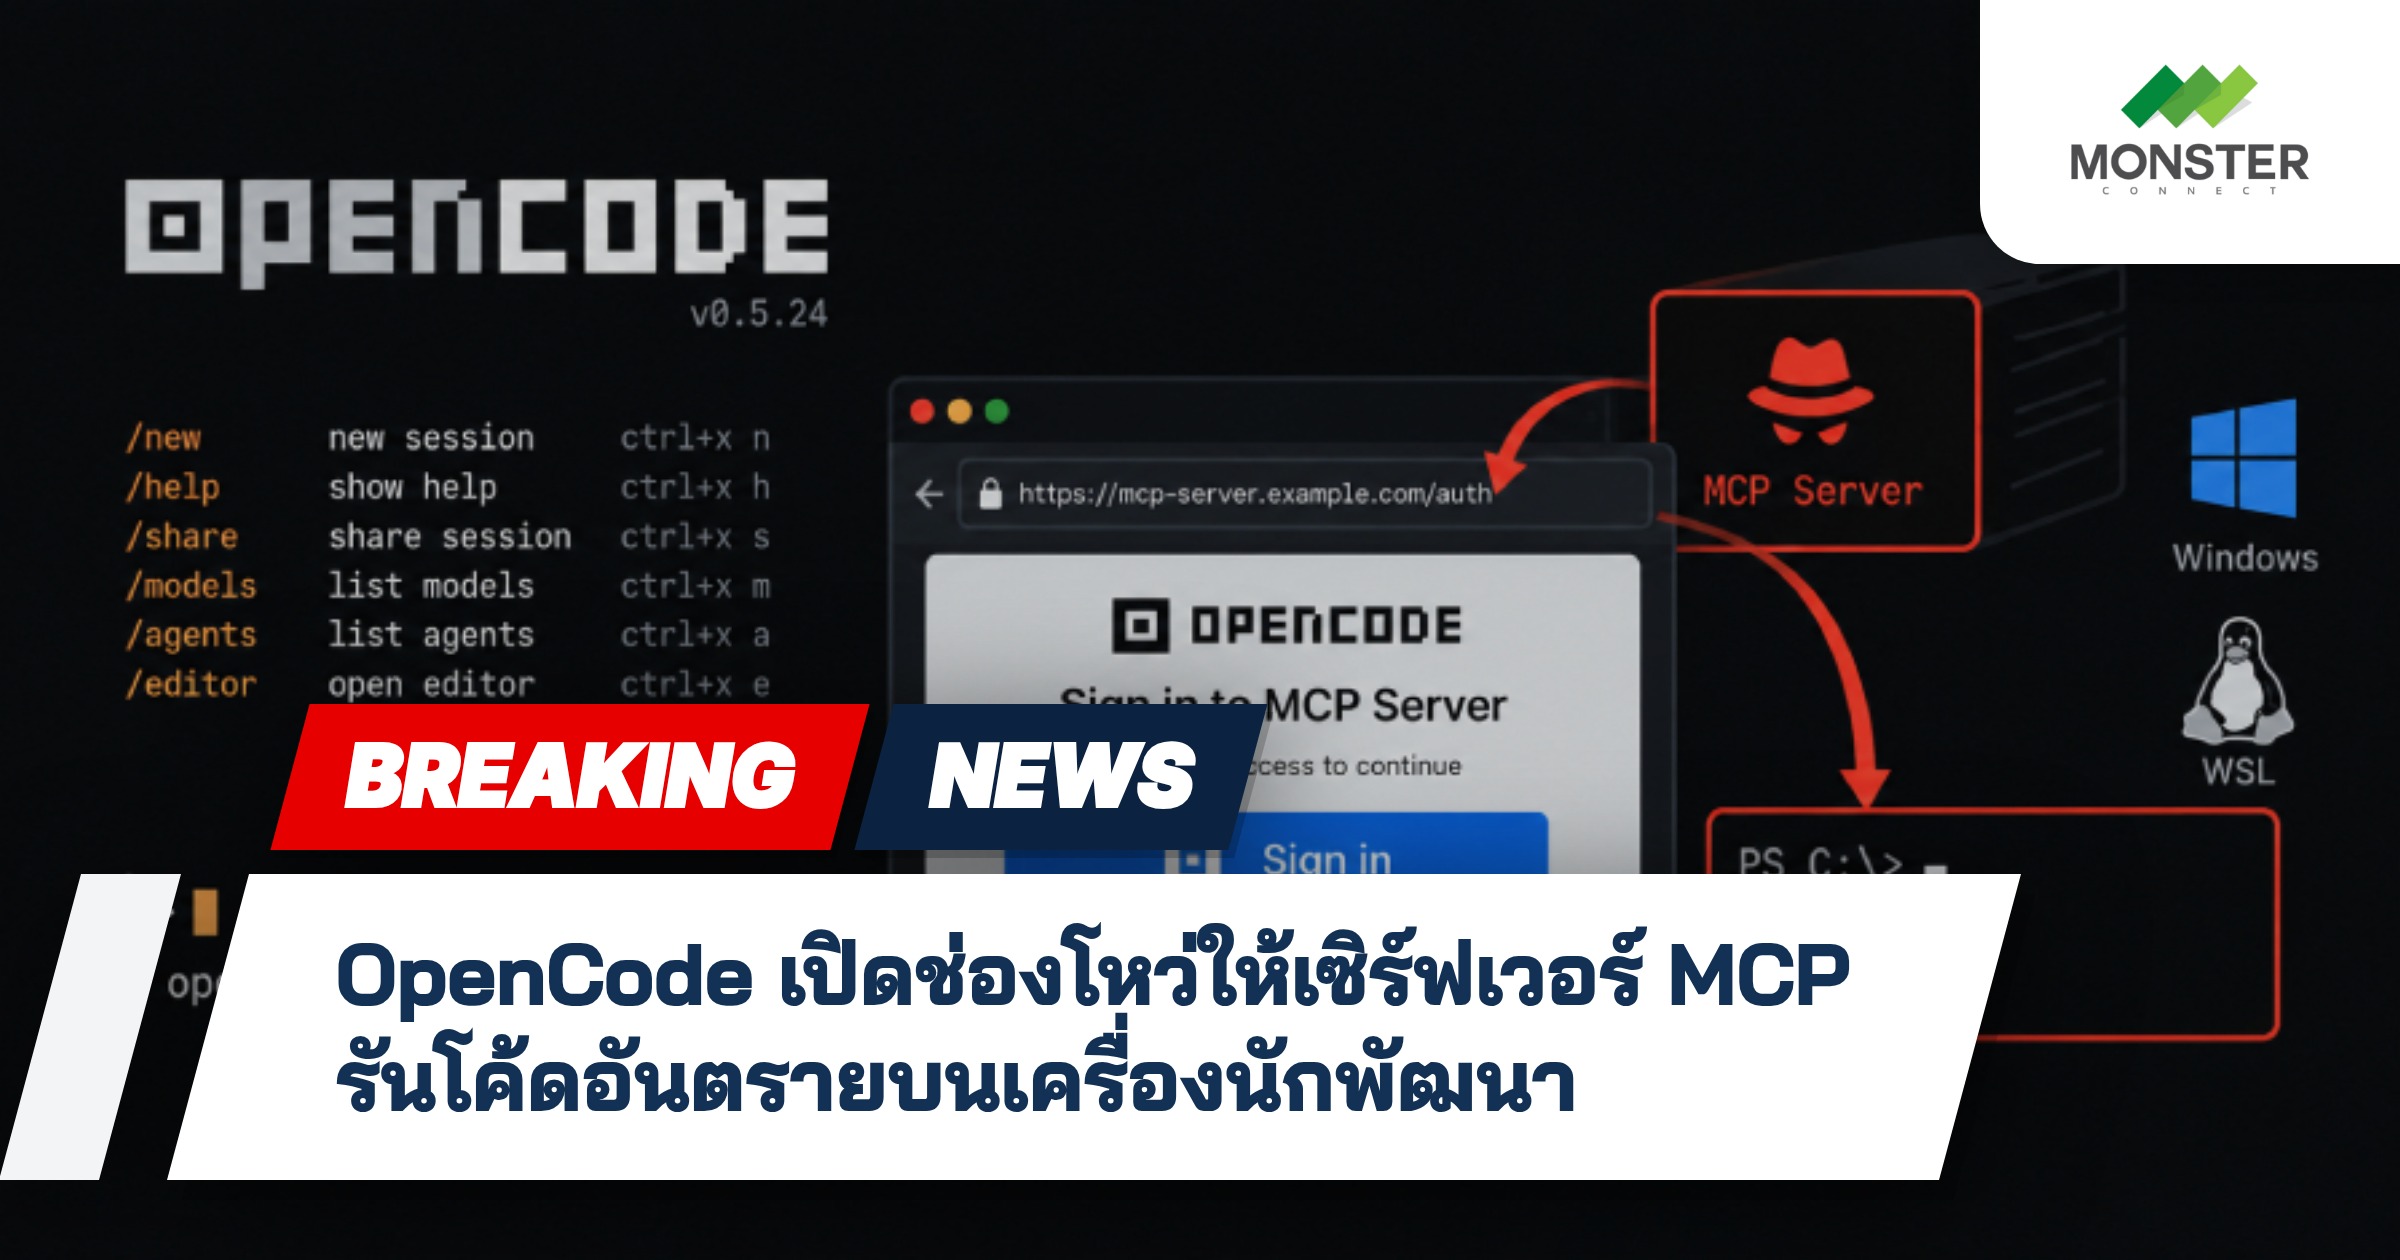
บทความนี้นำเสนอช่องโหว่ด้านความปลอดภัยในเครื่องมือ OpenCode ซึ่งเป็น AI coding agent ที่ได้รับความนิยมในหมู่นักพัฒนา โดยช่องโหว่นี้ทำให้เซิร์ฟเวอร์ MCP ที่ถูกแฮ็กหรือถูกควบคุมโดยผู้ไม่หวังดี สามารถรันโค้ดบนเครื่อง Windows หรือ WSL ของนักพัฒนาได้ในขณะที่ลงชื่อเข้าใช้งาน
OpenCode ทำการเชื่อมต่อกับเซิร์ฟเวอร์ MCP หรือ Model Context Protocol เพื่อเพิ่มเครื่องมือภายนอกให้กับการทำงานของ AI แต่ช่องโหว่ที่ค้นพบทำให้การเชื่อมต่อนี้กลายเป็นช่องทางให้ผู้ไม่หวังดีสามารถแทรกโค้ดอันตรายเข้ามาทำงานบนเครื่องของนักพัฒนาได้ โดยโค้ดเหล่านี้จะทำงานภายใต้สิทธิ์ของผู้ใช้งานเอง ซึ่งสร้างความเสี่ยงอย่างมากต่อข้อมูลส่วนตัวและทรัพยากรในเครื่อง
ลักษณะของช่องโหว่
ช่องโหว่นี้เกิดขึ้นในกระบวนการลงชื่อเข้าใช้งาน OpenCode ซึ่งเป็นช่วงเวลาที่เครื่องมือทำการเชื่อมต่อกับเซิร์ฟเวอร์ MCP ต่างๆ หากเซิร์ฟเวอร์ MCP ถูกแฮ็กหรือถูกควบคุมโดยผู้ไม่หวังดี ผู้โจมตีสามารถใช้ช่องทางนี้เพื่อรันโค้ดที่เป็นอันตรายบนเครื่องของนักพัฒนาได้ทันที
จุดอ่อนสำคัญอยู่ที่การที่ OpenCode ไม่มีการตรวจสอบความปลอดภัยของเซิร์ฟเวอร์ MCP อย่างเพียงพอในระหว่างกระบวนการลงชื่อเข้าใช้ ทำให้เซิร์ฟเวอร์ที่ถูกบุกรุกสามารถแทรกคำสั่งหรือโค้ดเข้ามาทำงานบนเครื่องปลายทางได้โดยไม่มีการยืนยันตัวตนที่เข้มงวด
ผลกระทบต่อนักพัฒนา
ผลกระทบจากช่องโหว่นี้ค่อนข้างรุนแรง เนื่องจากโค้ดที่ถูกรันจะทำงานภายใต้สิทธิ์ของผู้พัฒนาเอง ซึ่งหมายความว่าผู้โจมตีสามารถเข้าถึงไฟล์ข้อมูลส่วนตัว โปรเจกต์ที่กำลังพัฒนา รวมถึงข้อมูลรับรองต่างๆ ที่อยู่บนเครื่องได้อย่างเต็มที่
นอกจากนี้ หากนักพัฒนาใช้งานบนระบบ WSL หรือ Windows ที่มีการเชื่อมต่อกับระบบภายในองค์กร ช่องโหว่นี้อาจถูกใช้เป็นจุดเริ่มต้นในการโจมตีระบบเครือข่ายภายในได้ด้วยเช่นกัน ทำให้ขอบเขตของความเสียหายอาจขยายออกไปได้อย่างกว้างขวาง
การแก้ไขและการอัปเดต
Anomaly บริษัทผู้พัฒนา OpenCode ได้ทำการแก้ไขช่องโหว่นี้แล้วในเวอร์ชัน 1.18.33 ซึ่งปล่อยออกมาในเดือนกันยายน นักพัฒนาที่ใช้งาน OpenCode ควรทำการอัปเดตเครื่องมือของตนเองให้เป็นเวอร์ชันล่าสุดโดยเร็วที่สุด เพื่อป้องกันความเสี่ยงที่อาจเกิดขึ้นกับข้อมูลและระบบของตนเอง
นอกจากการอัปเดตซอฟต์แวร์แล้ว ผู้ใช้งานควรตรวจสอบรายชื่อเซิร์ฟเวอร์ MCP ที่ตนเองเชื่อมต่อด้วยอย่างสม่ำเสมอ เพื่อให้แน่ใจว่าไม่มีเซิร์ฟเวอร์ที่ถูกบุกรุกหรือไม่น่าเชื่อถือหลงเหลืออยู่ในระบบ
แนวทางป้องกันเพิ่มเติม
เพื่อลดความเสี่ยงจากช่องโหว่ในลักษณะนี้ นักพัฒนาควรใช้งานเครื่องมือ AI coding agent ภายใต้สิทธิ์ที่จำกัด และหลีกเลี่ยงการลงชื่อเข้าใช้ด้วยบัญชีที่มีสิทธิ์สูงในระบบ นอกจากนี้ควรเปิดใช้งานระบบรักษาความปลอดภัยเพิ่มเติม เช่น การยืนยันตัวตนแบบสองปัจจัย และการติดตามพฤติกรรมที่ผิดปกติของแอปพลิเคชัน
การติดตามข่าวสารด้านความปลอดภัยและการอัปเดตซอฟต์แวร์อย่างสม่ำเสมอถือเป็นแนวปฏิบัติที่สำคัญสำหรับนักพัฒนาที่ใช้งานเครื่องมือ AI ในการเขียนโค้ด เนื่องจากภูมิทัศน์ของภัยคุกคามมีการเปลี่ยนแปลงอยู่ตลอดเวลา
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th