มัลแวร์ Cling ใช้ STUN เป็นช่องทางสั่งงาน หลังเจาะช่องโหว่ Realtek
แฮกเกอร์ใช้ช่องโหว่ Realtek Jungle SDK ที่ถูกแพตช์แล้ว แพร่กระจายบอทเน็ต Cling ซึ่งใช้โปรโตคอล STUN เป็นช่องทางรับคำสั่งและควบคุมอุปกรณ์
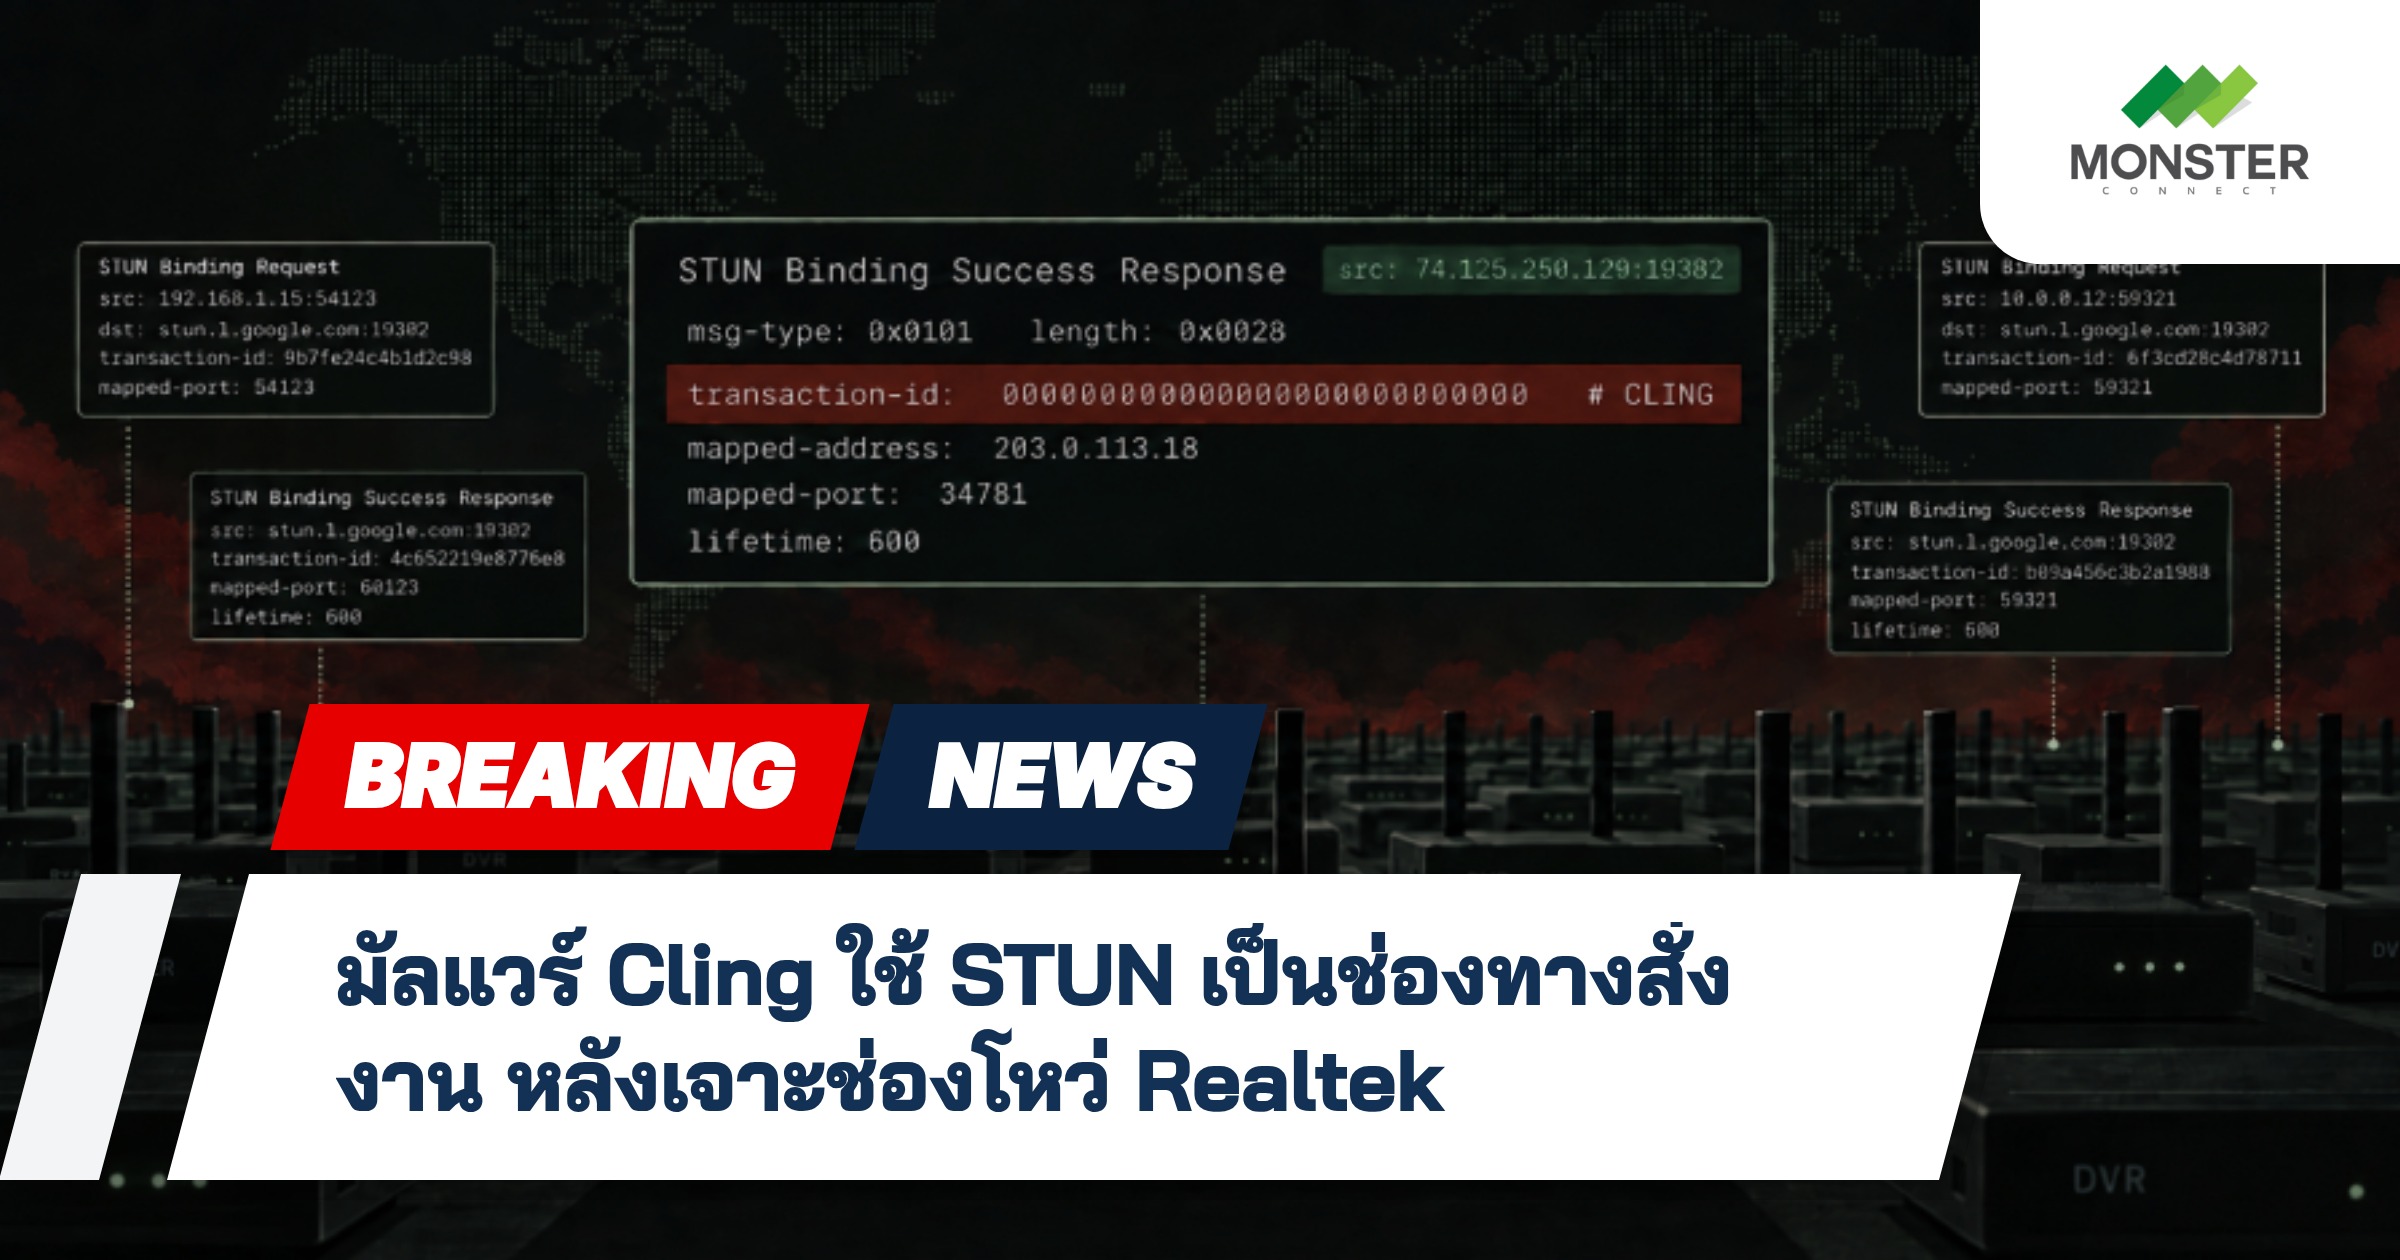
นักวิจัยจาก Nozomi Networks เปิดเผยว่า กลุ่มผู้ไม่หวังดีกำลังพยายามใช้ประโยชน์จากช่องโหว่ร้ายแรงใน Realtek Jungle SDK ซึ่งเป็นชุดพัฒนาซอฟต์แวร์สำหรับอุปกรณ์เครือข่าย เพื่อแพร่กระจายมัลแวร์บอทเน็ตชื่อ Cling
มัลแวร์ตัวนี้มีความน่าสนใจตรงที่ไม่ได้ใช้เทคนิคการแพร่กระจายแบบใหม่ แต่นำพฤติกรรมปกติของโปรโตคอล STUN มาเป็นช่องทางรับส่งคำสั่งและควบคุมอุปกรณ์ที่ถูกโจมตี
ช่องโหว่ดังกล่าวเคยถูกแพตช์ไปก่อนหน้านี้แล้ว แต่ยังมีอุปกรณ์จำนวนมากที่ไม่ได้อัปเดตเฟิร์มแวร์ จึงกลายเป็นเป้าหมายของการโจมตีในครั้งนี้
ช่องโหว่ใน Realtek Jungle SDK
Realtek Jungle SDK เป็นชุดเครื่องมือที่ใช้กันอย่างแพร่หลายในเราเตอร์และอุปกรณ์ IoT หลายยี่ห้อ ช่องโหว่ที่ถูกนำมาใช้โจมตีเป็นช่องโหว่ร้ายแรงที่ทำให้ผู้โจมตีสามารถรันโค้ดที่เป็นอันตรายจากระยะไกลได้โดยไม่ต้องผ่านการยืนยันตัวตน
แม้ทาง Realtek จะปล่อยแพตช์ออกมาแล้ว แต่ผู้ผลิตอุปกรณ์หลายรายยังไม่ได้นำไปใช้กับผลิตภัณฑ์ของตนเอง ทำให้อุปกรณ์เหล่านี้ยังคงเสี่ยงต่อการถูกโจมตี
บอทเน็ต Cling คืออะไร
Cling เป็นมัลแวร์บอทเน็ตที่ถูกออกแบบมาเพื่อควบคุมอุปกรณ์ที่ถูกเจาะระบบจากระยะไกล จุดเด่นของมัลแวร์ตัวนี้ไม่ได้อยู่ที่เทคนิคการแพร่กระจาย แต่อยู่ที่การนำพฤติกรรมปกติของโปรโตคอล STUN มาใช้เป็นช่องทางสื่อสารกับเซิร์ฟเวอร์คำสั่ง
Nozomi Networks ระบุว่า Cling ใช้วิธีการซ่อนการสื่อสารไว้ภายในทราฟฟิก STUN ที่ดูเหมือนปกติ ทำให้ยากต่อการตรวจจับด้วยระบบรักษาความปลอดภัยทั่วไป
การใช้ STUN เป็นช่องทางสั่งงาน
STUN เป็นโปรโตคอลมาตรฐานที่ใช้กันทั่วไปในระบบ VoIP และการสื่อสารแบบ peer to peer โดยทั่วไปจะใช้สำหรับการเจรจาที่อยู่ IP และพอร์ตเพื่อให้อุปกรณ์สามารถสื่อสารข้าม NAT ได้
ผู้ไม่หวังดีนำพฤติกรรมนี้มาใช้ประโยชน์ โดยฝังคำสั่งและข้อมูลควบคุมไว้ในแพ็กเกจ STUN ทำให้การสื่อสารระหว่างบอทเน็ตและเซิร์ฟเวอร์คำสั่งดูเหมือนทราฟฟิกเครือข่ายทั่วไป ซึ่งช่วยให้หลบเลี่ยงการตรวจจับจากไฟร์วอลล์และระบบตรวจสอบทราฟฟิก
ผลกระทบและคำแนะนำ
การโจมตีในลักษณะนี้ส่งผลกระทบต่อองค์กรที่ใช้อุปกรณ์เครือข่ายที่ใช้ Realtek Jungle SDK โดยเฉพาะเราเตอร์และอุปกรณ์ IoT ที่ไม่ได้รับการอัปเดต อุปกรณ์ที่ติดมัลแวร์อาจถูกนำไปใช้เป็นฐานในการโจมตีระบบอื่นต่อไป
ผู้ดูแลระบบควรตรวจสอบอุปกรณ์เครือข่ายทั้งหมดว่าใช้ SDK ที่ได้รับผลกระทบหรือไม่ และทำการอัปเดตเฟิร์มแวร์เป็นเวอร์ชันล่าสุดโดยเร็วที่สุด นอกจากนี้ควรเฝ้าระวังทราฟฟิก STUN ที่ผิดปกติ และพิจารณาใช้ระบบตรวจจับการบุกรุกที่สามารถวิเคราะห์พฤติกรรมของแพ็กเกจเครือข่ายได้
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th