Volt Typhoon ใช้ Silent Train เจาะระบบด้วยช่องโหว่ zero day
กลุ่มอาชญากรรมทางไซเบอร์ Volt Typhoon ใช้เครือข่าย Silent Train ที่ถูกระงับ เปิดช่องโหว่ zero day และเข้าถึงระบบเชิงกลยุทธ์ในสี่แคมเปญ
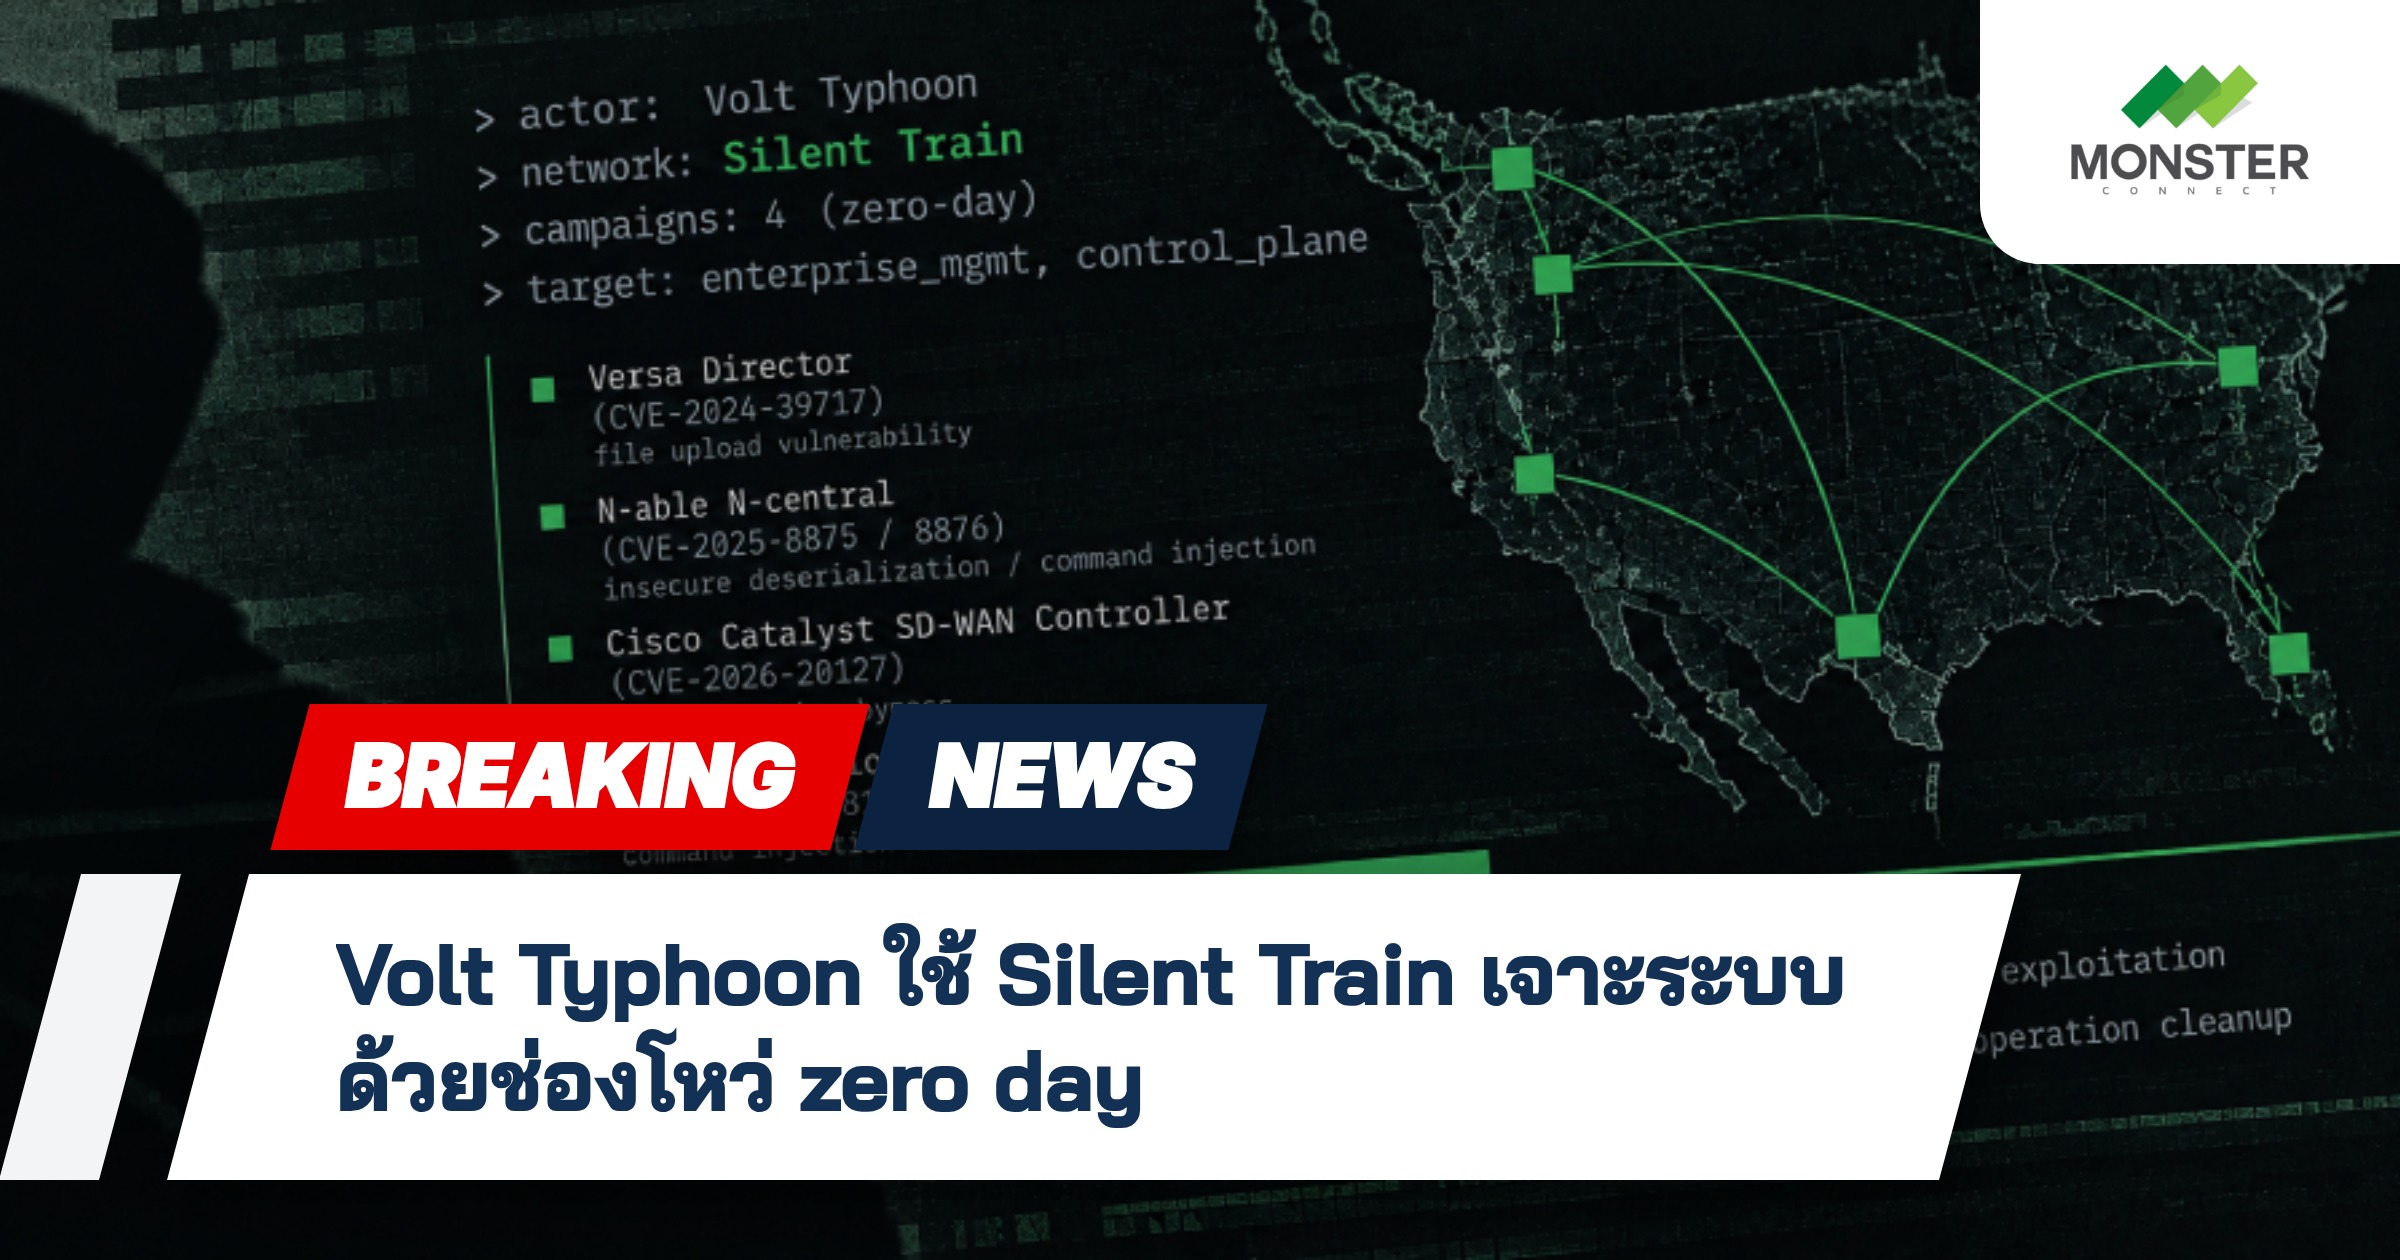
กลุ่มอาชญากรรมทางไซเบอร์ที่เชื่อมโยงกับจีนชื่อ Volt Typhoon ถูกระบุว่าใช้เครือข่ายเข้าถึงแบบแนบเนียนที่ได้รับการระงับแล้ว เครือข่ายดังกล่าวมีชื่อว่า Silent Train ถูกนำไปใช้เปิดช่องโหว่แบบ zero day และเข้าถึงทรัพยากรเชิงกลยุทธ์ในหลายแคมเปญ
เครือข่าย Silent Train ถูกค้นพบครั้งแรกในช่วงปลายปี 2023 โดย Lumen Technologies Black Lotus Labs ซึ่งเผยแพร่รายงานชุดนี้ ตามรายงาน Silent Train ใช้โครงสร้างพื้นฐานที่ถูกแทรกซึม ทั้งระบบสำนักงานขนาดเล็ก อุปกรณ์ IoT และระบบองค์กร หมุนเวียนเชื่อมโยงกันเป็นห่วงโซ่เพื่อให้การเข้าถึงของผู้โจมตีแทบไม่ถูกสังเกต
เครือข่าย Silent Train ทำงานอย่างไร
จุดสำคัญของ Silent Train อยู่ที่การใช้ห่วงโซ่ของโครงสร้างพื้นฐานที่ถูกบุกรุก กล่าวคือระบบสำนักงานขนาดเล็กและระบบไซเบอร์ที่ทำงานแบบอิสระ อุปกรณ์ IoT และระบบองค์กรที่ถูกแทรกซึม เมื่อสมาชิกในแต่ละวงถูกเปลี่ยนไปเรื่อย ๆ ผู้โจมตีจึงรักษาการเข้าถึงที่มั่นคงได้โดยไม่ต้องพึ่งจุดเดียวตลอดเวลา
การหมุนเวียนเช่นนี้ช่วยให้กิจกรรมของกลุ่มอาชญากรรมทางไซเบอร์แทบไม่ทิ้งร่องรอยที่สังเกตได้ง่าย และทำให้การปิดกั้นหรือแก้ไขระบบที่ถูกแทรกซึมรายหนึ่งไม่สามารถตัดขาดเครือข่ายทั้งหมดได้ในครั้งเดียว นี่ทำให้เครื่องมือป้องกันที่พึ่งการมองเห็นจุดเดียวเพียงจุดเดียวมีข้อจำกัด
การใช้ช่องโหว่ zero day ในสี่แคมเปญ
Silent Train ถูกนำไปใช้เปิดช่องโหว่แบบ zero day และเพื่อเข้าถึงเชิงกลยุทธ์ โดยช่องโหว่แบบ zero day คือช่องโหว่ด้านความปลอดภัยที่ยังไม่มีแพตช์แก้ไขอย่างเป็นทางการ การเปิดช่องโหว่ประเภทนี้จึงทำให้การป้องกันทำได้ยากกว่าปกติ เพราะยังไม่มีมาตรการรองรับที่เพียงพอสำหรับผู้ใช้งาน
การดำเนินการของกลุ่มดังกล่าวเกี่ยวข้องกับแคมเปญการเปิดช่องโหว่ zero day สี่แคมเปญ ส่วนการเข้าถึงเชิงกลยุทธ์หมายถึงการคงอำนาจเหนือระบบที่เข้าถึงไว้ เพื่อเฝ้าระวัง สืบค้นข้อมูล หรือเตรียมการกระทำในอนาคต การเข้าถึงลักษณะนี้จึงอันตรายกว่าการเจาะระบบแล้วออกจากระบบทันที เพราะผู้โจมตีสามารถกลับมาใช้ช่องทางเดิมได้
การระงับเครือข่ายและบทบาทของ Black Lotus Labs
เครือข่าย Silent Train ได้รับการระงับแล้ว ซึ่งถือเป็นการตอบสนองต่อโครงสร้างพื้นฐานการแทรกซึมของกลุ่ม Volt Typhoon การค้นพบครั้งแรกเกิดขึ้นในช่วงปลายปี 2023 โดย Lumen Technologies Black Lotus Labs หน่วยวิจัยด้านความปลอดภัยที่เผยแพร่รายงานฉบับนี้
การระงับเครือข่ายไม่ได้หมายความว่ากิจกรรมของ Volt Typhoon จะยุติลงทันที แต่ถือเป็นการลดช่องทางที่กลุ่มใช้เข้าถึงและดำเนินการ อีกทั้งยังเป็นโอกาสให้องค์กรได้ตรวจสอบระบบที่อาจถูกแทรกซึมและเสริมสร้างการป้องกันของตนเอง
นัยสำคัญต่อองค์กร
กรณีของ Silent Train แสดงให้เห็นว่าการโจมตีสามารถเกิดขึ้นได้จากโครงสร้างพื้นฐานที่ดูเหมือนปกติ เช่น ระบบสำนักงานขนาดเล็ก อุปกรณ์ IoT และระบบองค์กรทั่วไป องค์กรจึงควรให้ความสำคัญกับการตรวจจับพฤติกรรมผิดปกติของระบบที่เชื่อมต่อกัน การอัปเดตแพตช์ด้านความปลอดภัยอย่างต่อเนื่อง และการลดจำนวนอุปกรณ์ที่เปิดออกสู่โลกภายนอกโดยไม่จำเป็น
การเข้าถึงเชิงกลยุทธ์ที่อาจยังคงอยู่ในระบบต่าง ๆ ยังทำให้ต้องตรวจสอบสิทธิ์การเข้าใช้งานและการเชื่อมต่อระหว่างอุปกรณ์อย่างเป็นระบบ เพื่อลดความเสี่ยงที่ผู้โจมตีจะใช้เครือข่ายที่หมุนเวียนเหล่านี้เป็นทางผ่านในการเข้าสู่เป้าหมายที่สำคัญต่อไป
Reference
The Hacker News
หากสนใจสินค้า หรือต้องการคำปรึกษาเพิ่มเติม
💬 Line @monsteronline
☎️ Tel 02-026-6664
📩 Email [email protected]
🌐 Website mon.co.th