Blog & Articles
Insights and updates from our experts.
ช่องโหว่ร้ายแรงใน x402 SDK เสี่ยง API อันตรายดูดโทเคน AI Agent
ช่องโหว่ร้ายแรงใน x402 SDK ที่ใช้สำหรับชำระค่าเรียก API ของเอเจนต์ AI อาจถูก API ที่ไม่ปลอดภัยหลอกให้เซ็นจ่ายโทเคนเต็มยอดคงเหลือ เนื่องจากไคลเอนต์ตั้งค่าเริ่มต้นไม่มีขีดจำกัด
ผู้โจมตีพยายามใช้ช่องโหว่ PHP2Shell เป้าหมายหลายล้านเครื่อง เพื่อติดตั้งมัลแวร์ Mirai
ผู้ไม่หวังดีพยายามใช้ช่องโหว่ PHP2Shell เปลี่ยนเครื่องเป็นบอตเน็ต Mirai สายพันธุ์ Potassium แต่การโจมตียังไม่สำเร็จ
ตำรวจสากลทลายเครือข่ายอาชญากรรมไซเบอร์ 10,909 เครือข่าย จับผู้ต้องสงสัย 1,462 ราย
INTERPOL ปฏิบัติการ Serengeti III ทลายเครือข่ายอาชญากรรมไซเบอร์ 10,909 เครือข่าย จับผู้ต้องสงสัย 1,462 ราย และยึดเงินคืนกว่า 105 ล้านดอลลาร์
AI Agent ไร้เจ้าของ ภัยคุกคามจากภายในที่องค์กรมองข้าม
AI Agent ทำงานบนแล็ปท็อปในเครือข่ายองค์กร เก็บ API key และรหัสผ่านฐานข้อมูล เข้าถึงระบบภายในโดยไม่มีใครกำกับดูแล ปัญหาที่หลายองค์กรยังมองข้าม
Railway เตือนผู้ใช้งานรีบเปลี่ยนรหัส หลังพบผู้บุกรุกอาจเข้าถึงข้อมูลลับลูกค้า
ผู้ให้บริการ Railway เปิดเผยพบกิจกรรมผิดปกติ ผู้บุกรุกอาจเข้าถึงตัวแปรสภาพแวดล้อมที่เข้ารหัสของลูกค้า แนะนำให้เปลี่ยนข้อมูลรับรองทันที
OpenCode เปิดช่องโหว่ให้เซิร์ฟเวอร์ MCP รันโค้ดอันตรายบนเครื่องนักพัฒนา
ช่องโหว่ใน OpenCode AI coding agent อนุญาตให้เซิร์ฟเวอร์ MCP ที่ถูกแฮ็กรันโค้ดบนเครื่อง Windows และ WSL ขณะลงชื่อเข้าใช้ แก้ไขแล้วในเวอร์ชัน 1.18.33
LiteLLM เผย GitHub Token รั่วในบันทึก AI Gateway ปล่อยแพ็กเกจอันตราย
LiteLLM เปิดเผยเหตุโจมตี supply chain แพ็กเกจ Python เวอร์ชัน 1.107.0 สู่ Docker Hub และ PyPI เมื่อ 21 ต.ค. 2569 พบมัลแวร์ขโมยข้อมูลและ backdoor
ช่องโหว่ Brotli ใน Node.js เสี่ยงถูกรันโค้ดจากระยะไกล กระทบทุกเวอร์ชันที่รองรับ
Node.js ออกอัปเดตความปลอดภัยอุดช่องโหว่ 10 รายการ โดยช่องโหว่ร้ายแรงที่สุดอยู่ในโค้ดถอดรหัส Brotli ที่อาจเปิดทางรันโค้ดจากระยะไกล กระทบเวอร์ชัน 22.x, 24.x และ 26.x
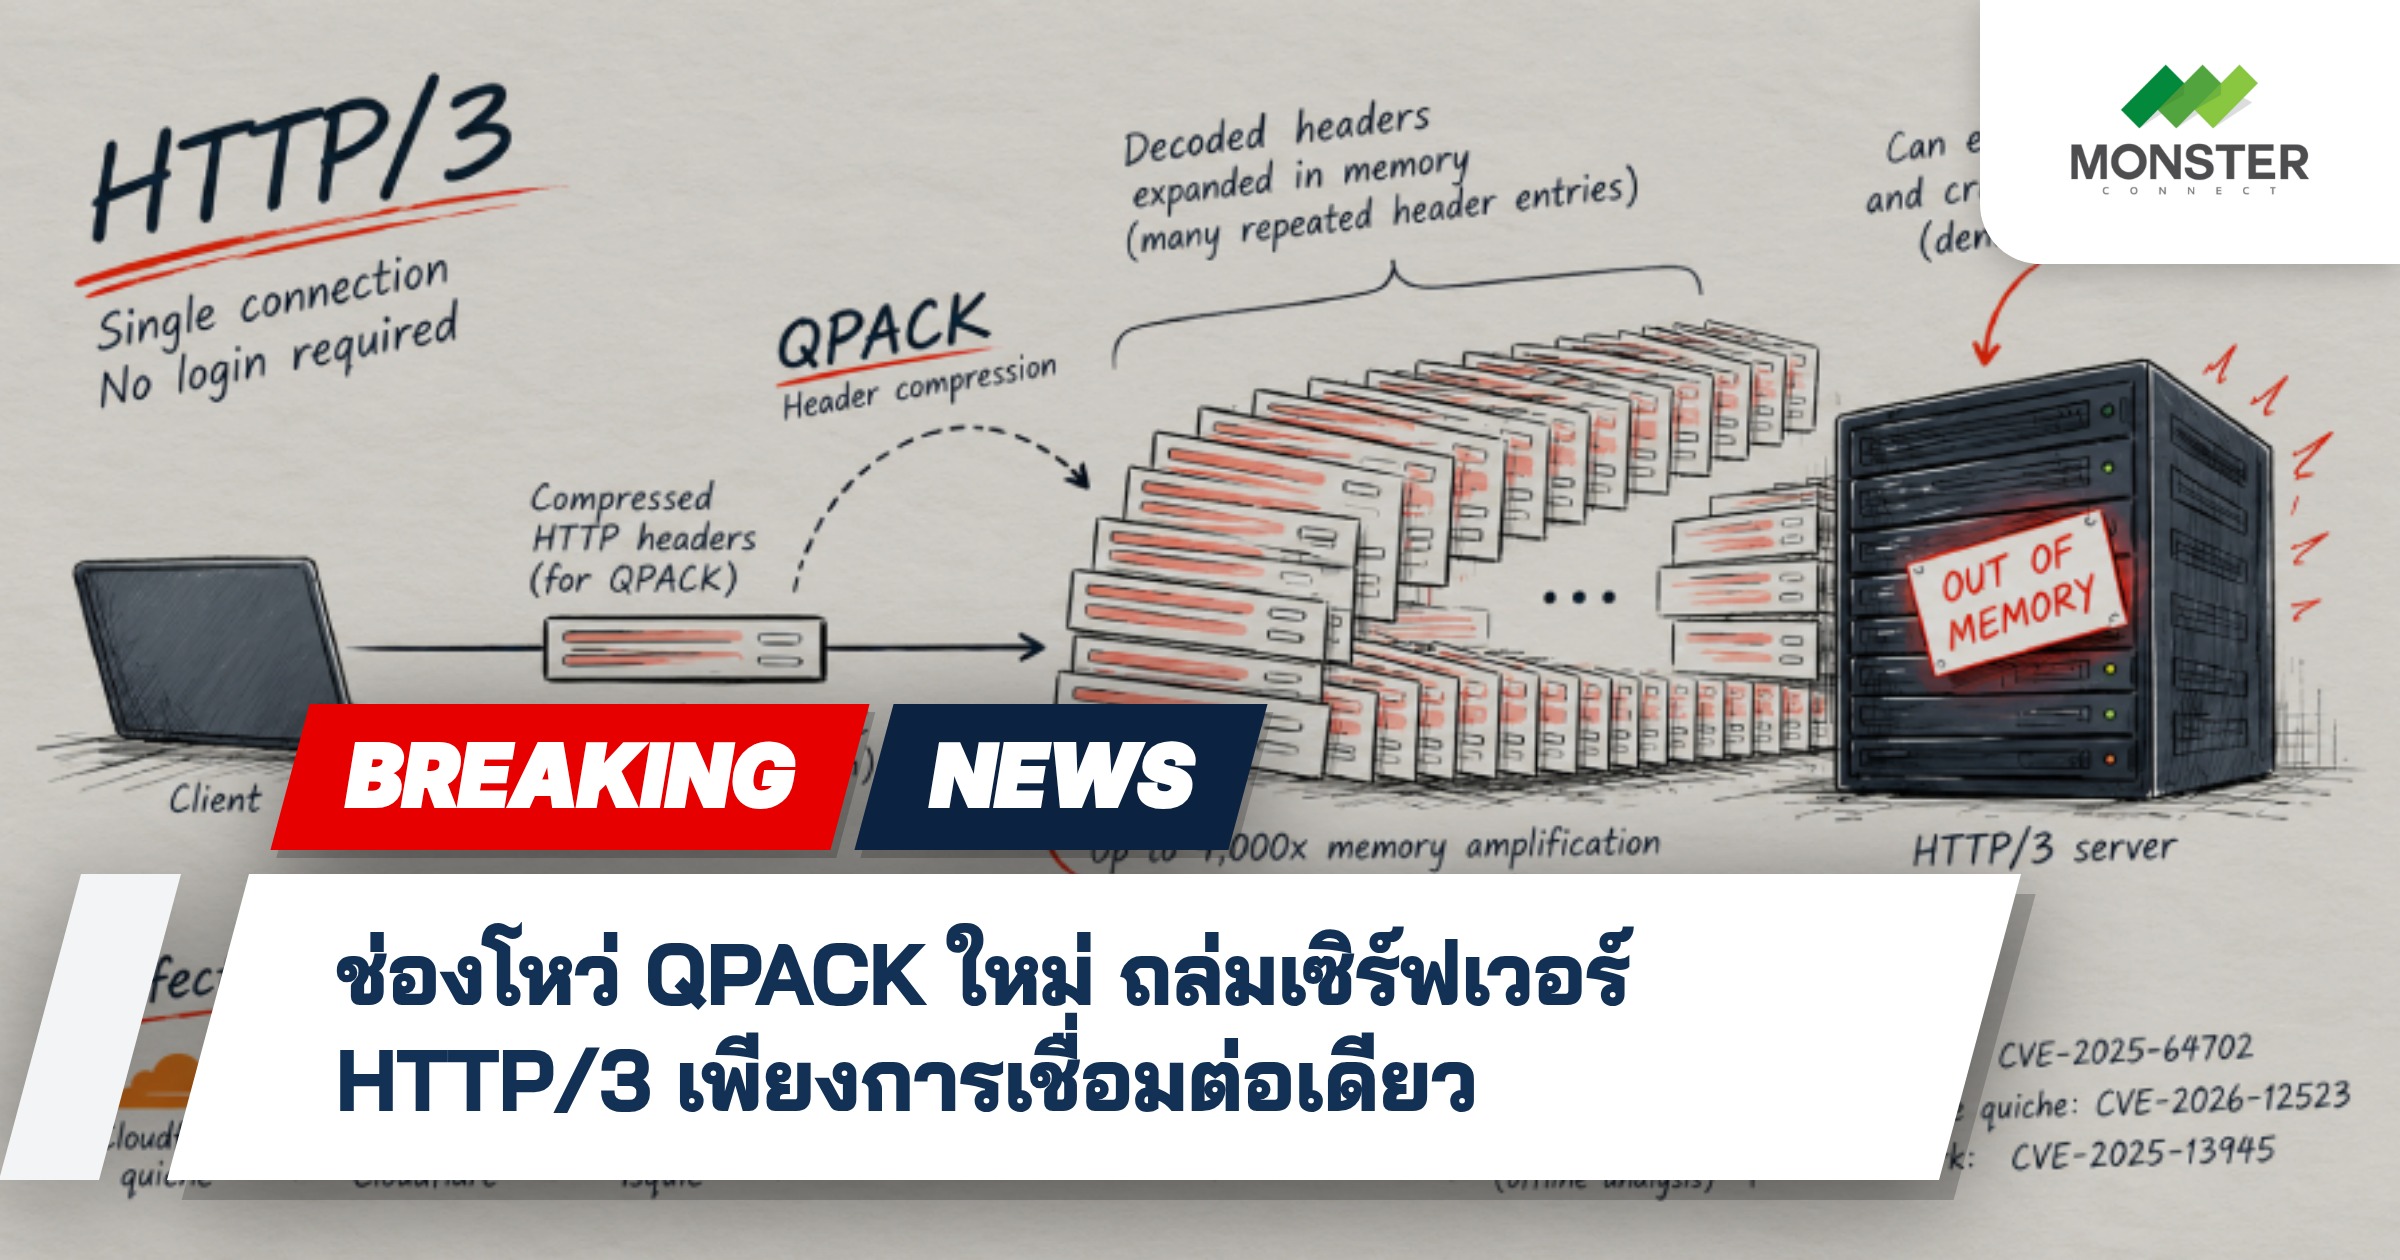
ช่องโหว่ QPACK ใหม่ ถล่มเซิร์ฟเวอร์ HTTP/3 เพียงการเชื่อมต่อเดียว
ช่องโหว่ QPACK ใหม่บน HTTP/3 ให้ผู้โจมตีที่ไม่ต้องล็อกอิน ถล่มเซิร์ฟเวอร์ด้วยการเชื่อมต่อเดียว พร้อมขยายหน่วยความจำได้สูงถึง 4,000 เท่า
Amazon ตรวจจับความพยายามโจมตีช่องโหว่ PHP2Shell ก่อนเปิดเผย 4 วัน
Amazon ตรวจพบความพยายามโจมตีช่องโหว่ PHP2Shell บน MadPot honeypot เมื่อ 17 ต.ค. 2569 ก่อนเปิดเผยต่อสาธารณะ 4 วัน IP เชื่อมโยงเครือข่ายไม่ระบุตัวตน
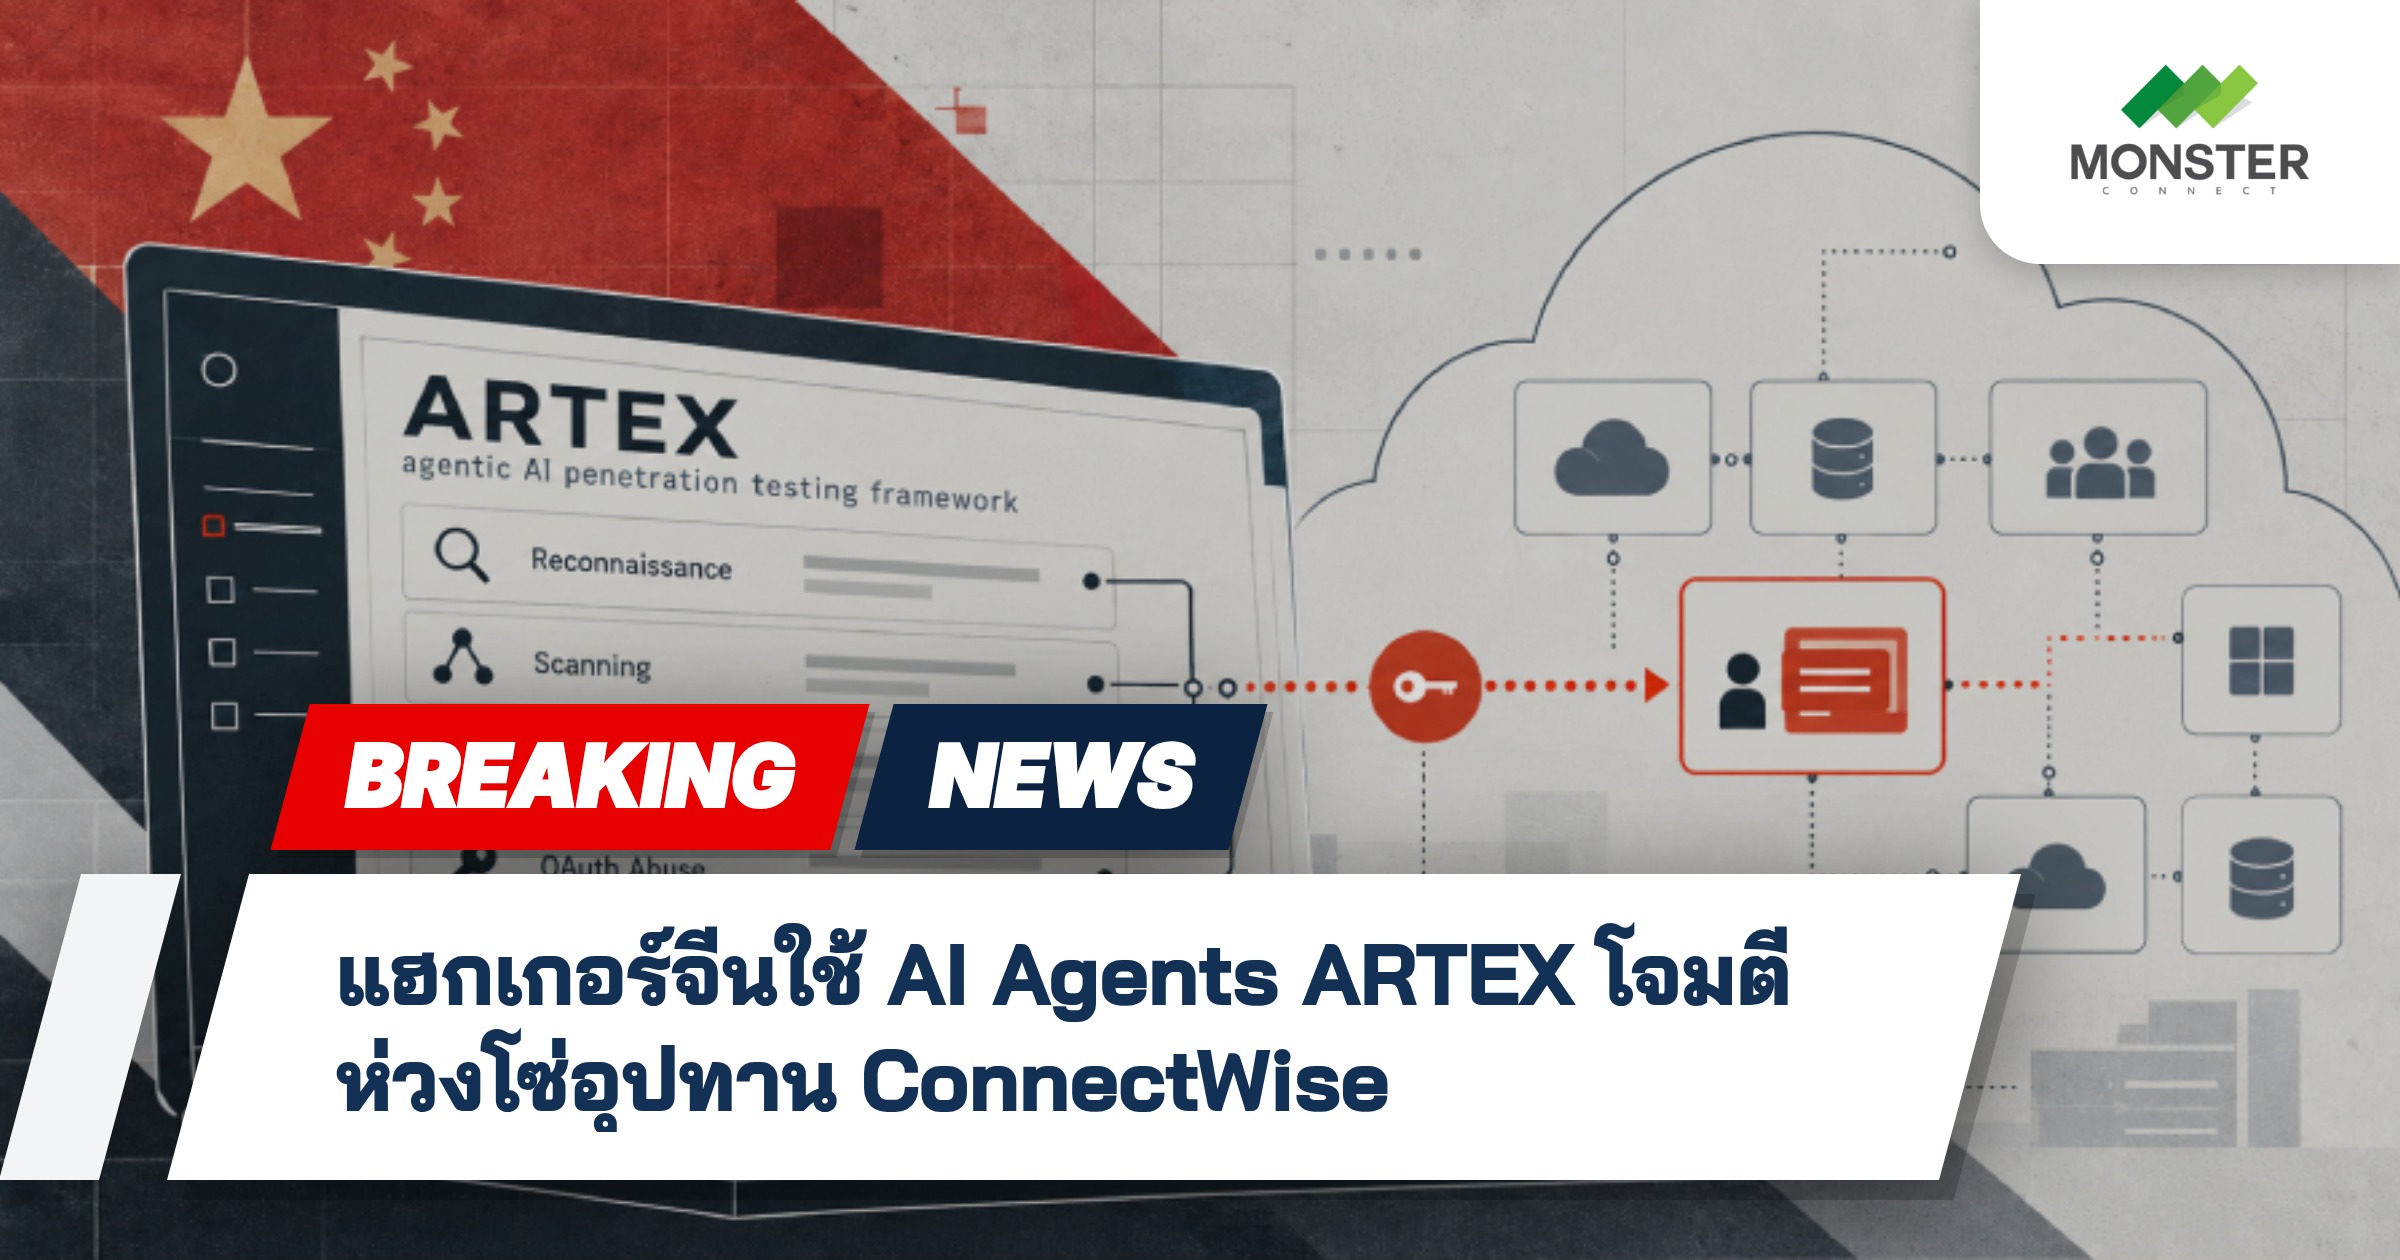
แฮกเกอร์จีนใช้ AI Agents ARTEX โจมตีห่วงโซ่อุปทาน ConnectWise
Microsoft เปิดเผยกลุ่มแฮกเกอร์จีน Storm 0940 ใช้เฟรมเวิร์ก AI ARTEX โจมตีห่วงโซ่อุปทาน ConnectWise Cloud Backup สร้างความเสี่ยงต่อองค์กรที่ใช้บริการ
ช่องโหว่ GitLab ระดับวิกฤต คะแนนเต็ม 10.0 เสี่ยงถูกแฮ็กโดยไม่ต้องล็อกอิน
GitLab ออกแพตช์แก้ช่องโหว่ร้ายแรงระดับ CVSS 10.0 ที่เปิดทางให้ผู้โจมตีรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องยืนยันตัวตน ครอบคลุมเวอร์ชันตั้งแต่ปี 2014